Gestión estratégica de la incertidumbre en el corto, mediano y largo plazo
El resultado adverso de una decisión empresarial no basta, por sí solo, para calificarla de negligente. El derecho comercial exige examinar la conducta exigible ex ante: qué debía saber el director, qué información tuvo o razonablemente debió recabar, qué riesgos debía considerar, cómo deliberó, qué conflictos podían afectar su juicio, qué supervisión dispuso y cómo reaccionó frente a información posterior. El artículo 41 de la Ley N.º 18.046 adopta, además, una fórmula sustancialmente coincidente con la culpa leve del artículo 44 del Código Civil: el cuidado y diligencia que los hombres emplean ordinariamente en sus propios negocios. Esa conexión sitúa la responsabilidad del director en la conducta desplegada y en las circunstancias conocidas o razonablemente cognoscibles al momento de actuar, antes que en el éxito económico del resultado. [1, art. 44] [2, art. 41]
El trabajo desarrolla esa tesis a partir de la evolución contemporánea del gobierno corporativo. FASA y La Polar muestran que uno de los focos jurídicos más relevantes del deber de cuidado se encuentra en la forma en que el director se informa, pregunta, supervisa y reacciona frente a antecedentes que razonablemente exigen una indagación adicional. La doctrina nacional reciente ha descrito este espacio como un deber de cuidado vinculado tanto a la decisión de negocios como, de manera especialmente relevante, a un deber de atención o vigilancia. [4, pp. 80–90] [6, pp. 227–238]
Sobre esa base se propone una construcción institucional: el director diligente necesita una organización capaz de producir información fiable, escalar señales de riesgo, distribuir competencias, ofrecer asesoramiento, mantener controles y generar aseguramiento. ISO 37000, ISO 37004 e ISO 37005, los Principios de Gobierno Corporativo de la OCDE y del G20, COSO ERM, COSO 2026, el modelo de las Tres Líneas del IIA y King V —quinta iteración del código sudafricano de gobierno corporativo— aportan categorías para describir esas capacidades y comprender la dimensión práctica de los enunciados legales. Su utilidad radica en hacer observable la infraestructura mediante la cual un directorio ejerce sus deberes y en permitir, cuando una decisión produce un resultado adverso, reconstruir ese proceso mediante evidencia contemporánea. [11, pp. 41–61] [12, pp. 15–23 y 103–115] [13, pp. 6–7, 18 y 37–40]
Palabras clave: gobierno corporativo; responsabilidad de directores; deber de cuidado; diligencia; riesgo; supervisión; compliance; trazabilidad; sociedades anónimas; Chile.
El mal resultado y la mala decisión
Toda decisión empresarial relevante se adopta antes de conocer su desenlace. Una inversión depende de proyecciones; una adquisición descansa en supuestos sobre integración, mercado y financiamiento; una estrategia comercial presupone comportamientos futuros de clientes y competidores; una política de seguridad debe calibrar amenazas cuya materialización, momento e intensidad son inciertos.
La administración de una empresa trabaja, por definición, con información incompleta y futuros posibles. COSO ERM sitúa esa incertidumbre en el centro de la relación entre estrategia, riesgo y desempeño: las organizaciones persiguen valor mientras enfrentan eventos capaces de crearlo, preservarlo, erosionarlo o realizarlo. [12, pp. 15–23]
La dificultad jurídica aparece cuando la incertidumbre desaparece para quien observa el caso retrospectivamente y el resultado ya es conocido.
El conocimiento posterior reordena la percepción de los hechos: una pérdida puede hacer parecer evidente un riesgo que antes admitía varias lecturas; una crisis puede volver insuficiente una medida que, al adoptarse, parecía razonable; un informe posterior puede atribuir relevancia a datos que en su momento no fueron identificados como decisivos.
Ese sesgo retrospectivo puede desplazar el juicio sobre la diligencia hacia un juicio sobre el éxito, aunque ambas cuestiones respondan a categorías jurídicas diferentes.
La doctrina reciente ha construido precisamente esa separación. Lagos-Villarreal y Wilenmann-von Bernath distinguen las decisiones de negocios de los deberes de atención y vigilancia; Alcalde caracteriza, a su vez, la obligación de administrar diligentemente como una obligación de medios, incompatible con una atribución objetiva de responsabilidad fundada únicamente en el resultado adverso. [4, pp. 78–90] [7, pp. 5–9]
El análisis exige distinguir, desde el comienzo, cuatro fenómenos que en la práctica suelen aparecer superpuestos.
El primero es el mal resultado: una decisión produce pérdidas o deja de generar el beneficio esperado. El segundo es la materialización de un riesgo que había sido identificado y razonablemente asumido. El tercero es una deficiencia de gobernanza, entendida aquí como una falla en la asignación de competencias, producción de información, deliberación, control, supervisión o escalamiento. El cuarto es la responsabilidad civil, que exige reconducir el daño a la infracción de un deber jurídicamente exigible y satisfacer los demás presupuestos de imputación que correspondan.
En las sociedades anónimas, el artículo 41 vincula expresamente la responsabilidad de los directores con perjuicios causados a la sociedad y a los accionistas por actuaciones dolosas o culpables; los artículos 45, 46, 133 y 133 bis agregan reglas especiales de presunción, información, indemnización y legitimación. [2, arts. 41, 45, 46, 133 y 133 bis] [5, pp. 5–18]
De esa separación se siguen dos consecuencias simétricas: el fracaso no constituye por sí solo prueba suficiente de culpa, y el éxito tampoco acredita por sí solo diligencia.
Una decisión adoptada sin información adecuada puede producir beneficios por circunstancias fortuitas; una decisión cuidadosamente preparada puede fracasar por un cambio regulatorio, una innovación imprevista, un evento geopolítico o la materialización de un riesgo conscientemente aceptado. La diligencia describe una conducta; el resultado aporta datos sobre daño, causalidad y desempeño, pero no sustituye ese juicio.
Una alternativa puede ser tan manifiestamente ajena a los antecedentes disponibles que la propia decisión revele una deficiencia de cuidado; también puede estar contaminada por conflictos de interés, finalidad impropia o ilegalidad.
La reconstrucción debe comenzar, por tanto, en las circunstancias que rodeaban al órgano cuando actuó. La denominada business judgment rule ofrece en el derecho comparado un lenguaje para esa deferencia, y parte de la doctrina chilena sostiene que una regla funcionalmente equivalente puede reconstruirse en nuestro ordenamiento. En Chile, sin embargo, esa construcción sigue siendo doctrinal: no existe una disposición que codifique la regla del juicio de negocios, de modo que su alcance no puede entenderse como una inmunidad general frente al control. [4, pp. 78–83] [7, pp. 8–18]
Los Principios de Gobierno Corporativo de la OCDE y del G20 ayudan a situar la cuestión. En el capítulo relativo a responsabilidades del consejo, recomiendan que los administradores actúen informadamente, de buena fe y con la diligencia y cuidado debidos; al abordar decisiones empresariales, reconocen la conveniencia de proteger el espacio de juicio cuando la decisión se adopta de buena fe, sobre una base informada y sin conflicto, incluso si termina siendo infructuosa. Como referencia internacional, esa formulación confirma que el gobierno corporativo contemporáneo distingue el fracaso empresarial de la negligencia en el ejercicio del cargo. [11, pp. 43–49]
Esta distinción organiza el resto del artículo. Cuando una decisión sale mal, el problema consiste en reconstruir cómo llegó el directorio a estar en condiciones de decidir: competencia, información, alternativas, riesgos, asesoramiento, conflictos, deliberación, acuerdo, ejecución, supervisión y reacción frente a hechos posteriores. La gobernanza opera así en dos tiempos: como infraestructura que precede a la decisión y como fuente de evidencia para examinarla retrospectivamente.
De Andrés Bello al estándar societario de diligencia
El artículo 44 del Código Civil ofrece una puerta de entrada particularmente fértil porque define las tres especies de culpa mediante modelos comparativos de conducta.
La culpa grave se vincula con la falta del cuidado que incluso las personas negligentes emplean en sus propios negocios; la culpa leve, con la ausencia de la diligencia que los hombres emplean ordinariamente en los suyos; la culpa levísima, con la falta de la esmerada diligencia que un hombre juicioso emplea en la administración de sus negocios importantes. [1, art. 44]
La estructura del artículo 44 resulta especialmente relevante porque utiliza modelos comparativos de administración para concretar la culpa. El derecho contrasta la conducta examinada con la que habría desplegado el modelo de persona definido por la norma en circunstancias equivalentes. Esta técnica permite proyectar el análisis hacia el ámbito societario, siempre dentro del estándar positivo que el legislador estableció para los directores.
En las sociedades anónimas esa regla se encuentra en el artículo 41 de la Ley N.º 18.046. Los directores deben emplear en sus funciones el cuidado y diligencia que los hombres emplean ordinariamente en sus propios negocios, y responden solidariamente de los perjuicios causados a la sociedad y a los accionistas por actuaciones dolosas o culpables.
La coincidencia con la fórmula de la culpa leve del artículo 44 es sustancial. El propio artículo 41 confirma esa lectura cuando niega efecto liberatorio a la aprobación de la gestión respecto de actos ejecutados con dolo, culpa grave o culpa leve. [2, art. 41] La doctrina identifica por ello el estándar societario con una diligencia ordinaria o mediana, cuya concreción depende de las circunstancias de la función. [4, pp. 76–82] [5, pp. 8–14]
La culpa levísima conserva utilidad como referencia conceptual, pero el artículo 41 fija para los directores el estándar positivo de la culpa leve. La intensidad concreta de la conducta exigible puede aumentar por la relevancia del riesgo, por deberes legales específicos, por la posición particular del director, por información que exija profundizar una investigación o por compromisos jurídicamente asumidos por la sociedad. Ese mayor rigor deriva de las circunstancias y deberes aplicables al caso, y no de sustituir el estándar legal por la imagen del hombre especialmente cuidadoso del inciso correspondiente del artículo 44.
La expresión «culpa leve» designa, por tanto, un estándar de diligencia ordinaria jurídicamente calificado; no remite a una medida estadística del comportamiento promedio.
El estándar es normativo: pregunta qué cuidado cabe exigir razonablemente a quien acepta una función de administración y supervisión atendidas las circunstancias concretas de la empresa, la naturaleza del cargo y la materialidad de la decisión.
El Reglamento de Sociedades Anónimas desarrolla esa idea con una densidad que la ley no contiene: el artículo 78 obliga al director a emplear el esfuerzo y atención ordinarios, seguir regularmente la marcha de la sociedad, informarse de manera suficiente para deliberar y adoptar acuerdos y participar activamente en el directorio; los artículos siguientes complementan ese marco con reglas relativas al ejercicio del derecho de información y al funcionamiento del órgano. [3, arts. 78–80]
El desarrollo reglamentario permite observar la diligencia como una secuencia de comportamientos. El director debe recibir información suficiente y reconocer cuándo resulta necesario profundizarla; puede confiar en ejecutivos y especialistas mientras los antecedentes disponibles sostengan razonablemente esa confianza; y puede delegar facultades sin desprenderse de la supervisión que permanezca radicada en el órgano. La doctrina de Lagos-Villarreal y Wilenmann-von Bernath utiliza precisamente los casos de FASA y La Polar para mostrar que el contenido más exigente del deber de cuidado puede aparecer fuera de la decisión de negocios propiamente tal, en la atención a señales que requieren indagar. [4, pp. 83–90]
Desde el derecho de obligaciones, esta construcción se comprende mejor si el deber de cuidado se observa como una obligación de medios. Alcalde sitúa el objeto de esa obligación en la conducta conforme al estándar aplicable, mientras el éxito económico de la empresa permanece sujeto al riesgo propio de la actividad.
El riesgo empresarial permanece, en principio, en la sociedad. La responsabilidad surge cuando el daño puede conectarse con una gestión que se apartó del cuidado exigible; el resultado adverso, por sí solo, no cumple esa función de imputación. [7, pp. 5–9]
El artículo 1547 del Código Civil añade una dimensión probatoria que debe utilizarse con cautela. La disposición distribuye grados de culpa en el ámbito contractual y contiene una regla sobre prueba de la diligencia. Su lógica no puede trasladarse mecánicamente a toda acción contra administradores, especialmente cuando el fundamento de la pretensión sea extracontractual o provenga de un estatuto especial. En la Ley N.º 18.046, las presunciones del artículo 45 y los deberes específicos de información, documentación y funcionamiento del órgano tienen una importancia propia. [1, art. 1547] [2, arts. 45, 46 y 48]
La conclusión dogmática de esta primera parte es precisa: el derecho nacional exige que el director ejerza su función con un cuidado ordinario jurídicamente calificado por la naturaleza del cargo, las circunstancias de la sociedad, la materialidad de la decisión y la información que razonablemente debía considerar. El juicio se formula desde el momento de la conducta, aunque el conflicto sea resuelto cuando el resultado ya es conocido.
Diversidad de estatutos de responsabilidad del administrador
La sociedad anónima ofrece el modelo más desarrollado para estudiar la diligencia de los administradores, pero el régimen aplicable depende del tipo societario y de la estructura de administración, representación y responsabilidad prevista por cada estatuto.
La sociedad anónima, la sociedad por acciones, la sociedad de responsabilidad limitada y la empresa individual de responsabilidad limitada utilizan estructuras distintas de administración, representación y separación patrimonial. Esta diversidad adquiere especial importancia al analizar expresiones como «actuar dentro del giro»: el objeto social, la competencia interna del órgano, el poder de representación frente a terceros y la responsabilidad personal del administrador son categorías relacionadas, pero jurídicamente diferenciadas.
En la sociedad anónima, abierta o cerrada, la administración corresponde legalmente al directorio. El artículo 40 le atribuye la representación judicial y extrajudicial y todas las facultades de administración y disposición que la ley o los estatutos no reserven a la junta para el cumplimiento del objeto social; añade que no es necesario acreditar frente a terceros la vinculación de la conducta con el objeto social.
La regla obliga a distinguir el eventual exceso interno de competencia de la eficacia externa del acto. El mismo artículo permite delegar parte de las facultades en ejecutivos principales, gerentes, subgerentes, abogados, un director, una comisión y, para objetos especialmente determinados, otras personas. [2, arts. 39–41]
En este tipo societario, el artículo 41 configura el núcleo del deber general de cuidado frente a la sociedad y los accionistas, mientras otras disposiciones añaden deberes particulares: el artículo 42 establece prohibiciones ligadas al interés social y los conflictos; el artículo 44 regula operaciones en que directores tienen interés en sociedades anónimas cerradas; el Título XVI contiene un régimen especial de operaciones con partes relacionadas para sociedades anónimas abiertas y sus filiales; el artículo 46 impone deberes de información; el artículo 48 regula actas, oposiciones y salvedades; el artículo 74 atribuye al directorio la preparación de la memoria; y los artículos 133 y 133 bis organizan responsabilidad indemnizatoria y acción social en determinados supuestos. [2, arts. 42, 44, 46, 48, 74, 133 y 133 bis]
Las sociedades anónimas abiertas y cerradas comparten el estándar general de diligencia del artículo 41. Las abiertas están, además, sujetas a un entramado institucional más denso, asociado a la oferta pública, la fiscalización de la Comisión para el Mercado Financiero, la información al mercado, los directores independientes, el comité de directores y las operaciones con partes relacionadas. La fórmula general del cuidado es común; las obligaciones adicionales modifican el contexto en que ese estándar debe ejercerse.
La sociedad por acciones responde a una lógica distinta. El artículo 424 del Código de Comercio permite que el estatuto determine libremente el régimen de administración y establece la aplicación supletoria de las normas de las sociedades anónimas cerradas solo en cuanto sean compatibles con la naturaleza de la SpA. Una SpA puede, por ello, organizar su administración mediante un directorio, un gerente, un administrador único u otra estructura. Antes de proyectar el régimen de la Ley N.º 18.046 debe identificarse quién administra, qué potestades recibió y qué reglas estatutarias y supletorias gobiernan su conducta. [8, arts. 424–430]
La sociedad de responsabilidad limitada exige también distinguir con cuidado administración, representación y responsabilidad. La Ley N.º 3.918 remite, en lo no previsto por ella o por la escritura social, a las reglas de las sociedades colectivas. Su artículo 4 permite que la razón o firma social contenga el nombre de uno o más socios o una referencia al objeto y exige que termine con la palabra «Limitada»; la omisión de esa expresión hace solidariamente responsables a los socios por las obligaciones sociales. Los problemas de representación, sin embargo, deben resolverse atendiendo al contrato social y a las normas supletorias del Código de Comercio, incluida la distribución concreta de facultades y el uso de la razón social. [9, arts. 2 y 4]
La EIRL presenta una relación particularmente intensa entre giro y responsabilidad patrimonial. La Ley N.º 19.857 configura una persona jurídica con patrimonio propio distinto del titular; el artículo 8 dispone que la empresa responde exclusivamente por las obligaciones contraídas dentro de su giro; el artículo 9 considera actos de la empresa los ejecutados bajo su nombre y representación por su administrador y atribuye, por regla general, la administración al titular, quien la representa para el cumplimiento del objeto. La ley contempla además supuestos específicos en que el titular responde ilimitadamente. [10, arts. 2, 8, 9 y 12]
Estas diferencias determinan el método de análisis. Antes de valorar la diligencia del administrador debe establecerse qué órgano o persona tenía competencia, de qué fuente provenían sus facultades, qué régimen de representación operaba frente al tercero y qué norma conecta la infracción con una eventual responsabilidad personal. La afirmación genérica «actuó fuera del giro» puede describir problemas jurídicos distintos en una EIRL, una limitada, una SpA y una sociedad anónima; homogeneizarlos oscurece precisamente el punto en que la atribución de responsabilidad exige mayor precisión.
Cuidado, lealtad y legalidad: una taxonomía funcional
La expresión «deberes fiduciarios» resulta útil para ordenar el problema, aunque proviene de una tradición jurídica desarrollada con especial intensidad en el common law.
En nuestro ordenamiento resulta más preciso utilizarla como taxonomía funcional y reconducir, en cada caso, su contenido a fuentes normativas propias. El deber de cuidado, el deber de lealtad y los deberes institucionales o de legalidad permiten distinguir preguntas diferentes: cómo se ejerció una potestad; para quién y con qué finalidad se ejerció; y dentro de qué marco de competencia y cumplimiento actuó el órgano.
El deber de cuidado: informarse, deliberar y supervisar
El deber de cuidado comienza antes de la votación. El artículo 39 de la Ley N.º 18.046 reconoce a cada director el derecho a ser informado plena y documentadamente por el gerente o quien haga sus veces sobre la marcha de la empresa, sin afectar la gestión social. El Reglamento transforma ese derecho en una dimensión activa de la diligencia: el director debe obtener información suficiente para deliberar y adoptar acuerdos y participar activamente en el órgano. [2, art. 39] [3, art. 78]
La recepción de un board pack constituye el punto de partida del deber de información, cuya suficiencia depende de la naturaleza de la decisión. Una operación transformacional puede exigir proyecciones, escenarios adversos, estructura financiera, riesgos regulatorios, opinión legal, evaluación de conflictos y plan de integración; una decisión recurrente de baja materialidad admite una profundidad distinta. La cuestión jurídicamente relevante es si el órgano contó con antecedentes proporcionales a la materia sometida a su decisión y si las señales disponibles exigían razonablemente profundizar algún aspecto.
La deliberación añade una dimensión cualitativa. Su suficiencia depende de la capacidad del órgano para someter a contraste los supuestos sensibles: previsiones extraordinariamente optimistas, desviaciones respecto del presupuesto, riesgos cuya probabilidad o impacto hayan cambiado, inconsistencias entre fuentes o alternativas descartadas sin explicación. El número de intervenciones consignadas en el acta tiene un valor limitado si no permite advertir ese examen. COSO 2026 vincula la efectividad del directorio con la preparación, la información oportuna y el constructive challenge a la administración. [13, pp. 16–19]
El asesoramiento especializado cumple una función complementaria. La complejidad técnica exige que el órgano reconozca los límites razonables de su propio conocimiento y recurra a especialistas cuando la naturaleza o materialidad de la decisión lo justifique. El informe del asesor amplía la base informativa, pero la decisión permanece en el órgano: su valor depende de la independencia del experto, el alcance del mandato, los antecedentes que recibió y la forma en que el directorio incorporó sus conclusiones.
El cuidado continúa después del acuerdo. Una adquisición, un proyecto de inversión, una remediación regulatoria o un programa de transformación digital despliegan efectos durante meses o años. Una aprobación inicialmente razonable puede verse seguida de una conducta posterior insuficiente si se abandonan los hitos de seguimiento o aparecen hechos que modifican los supuestos. La OCDE incluye entre las responsabilidades del consejo el seguimiento de la estrategia y de su implementación, la supervisión de los sistemas de gestión de riesgos y la integridad de los sistemas de información y control. [11, pp. 43–50]
FASA y La Polar: el riesgo de no preguntar
Los casos FASA y La Polar son especialmente útiles porque muestran el deber de cuidado en su dimensión informacional. La doctrina de Lagos-Villarreal y Wilenmann-von Bernath reconstruye ambos asuntos a partir de resoluciones de la entonces Superintendencia de Valores y Seguros y de decisiones judiciales posteriores. En FASA, el reproche se concentró en la pasividad frente a antecedentes que debían haber provocado preguntas adicionales sobre una acción legal de enorme potencial de impacto; en La Polar, en la insuficiencia del análisis de la información de cartera y en la falta de ejercicio diligente del derecho a informarse sobre la marcha de la empresa. [4, pp. 84–87]
En FASA, la Corte Suprema, en sentencia de 3 de diciembre de 2015, Rol N.º 3.389-2015, confirmó la relevancia de la información disponible para determinar qué debía hacer un director diligente. En La Polar, la Corte de Apelaciones de Santiago, en sentencia de 25 de mayo de 2015, Rol N.º 5.071-2014, ratificó el criterio sancionatorio respecto de directores que no profundizaron suficientemente en antecedentes contables y de cartera. La reconstrucción doctrinal de ambos casos muestra una idea acotada y potente: una señal material puede cambiar aquello que resulta razonable exigir al director. [4, pp. 84–88] [6, pp. 227–238]
La Polar agrega una dimensión institucional. Junto con lo que cada director conocía, el caso obliga a observar la calidad del control interno, la profundidad y frecuencia de los reportes financieros y la capacidad de la estructura para revelar una situación que había adquirido materialidad.
Gaspar muestra que las resoluciones sancionatorias se apoyaron en deficiencias de análisis y seguimiento y en la falta de una actuación suficientemente inquisitiva frente a la información disponible. [6, pp. 229–236]
Estos casos aconsejan utilizar con cautela categorías comparadas como el duty of oversight o las red flags desarrolladas en Delaware. Pueden ser heurísticamente útiles, pero el análisis chileno dispone de fuentes propias: los artículos 39 y 41 de la Ley N.º 18.046, el artículo 78 del Reglamento, los deberes específicos de información y precedentes administrativos y judiciales que exigen atender a circunstancias capaces de activar una indagación adicional.
El derecho comparado aporta categorías para comprender el problema; la fuente aplicable debe seguir determinando el deber jurídicamente exigible.
Lealtad: el interés social y la independencia del juicio
El deber de lealtad formula una pregunta distinta del cuidado. Un director puede estar perfectamente informado y, pese a ello, utilizar sus facultades para un interés personal, de un tercero o de una parte relacionada en detrimento del interés social. La Ley N.º 18.046 contiene prohibiciones específicas en el artículo 42 y regímenes de operaciones con interés y partes relacionadas que buscan controlar este riesgo. [2, arts. 42, 44 y 146–149]
Los conflictos pueden ser lícitos e incluso inevitables en grupos empresariales, compañías familiares, sociedades con controladores y directorios integrados por personas con múltiples vínculos económicos. La gobernanza debe identificarlos, revelarlos y gestionar su efecto sobre la decisión. La trazabilidad adquiere aquí un contenido preciso: quién tenía interés, cuándo lo declaró, qué antecedentes recibió el órgano, quién participó en la deliberación, qué abstenciones se produjeron y cómo se verificó que la operación respondiera a condiciones compatibles con el interés de la sociedad.
La independencia de juicio exige preservar la capacidad de formar una decisión propia dentro del marco del interés social, aun cuando el director deba escuchar a la administración, al controlador, a asesores y a otros integrantes del órgano. King V vincula comparativamente la conducta del integrante del órgano con integridad, competencia, responsabilidad, accountability, imparcialidad y transparencia, y exige gestionar los conflictos de manera consistente con los deberes legales aplicables. [18, pp. 3–7 y 20–21]
Legalidad e institucionalidad: actuar dentro de la arquitectura
Una tercera familia de deberes deriva de la condición del director como integrante de un órgano legal. La competencia responde quién puede decidir; la finalidad, para qué puede utilizarse esa potestad; la legalidad, qué límites condicionan su ejercicio; y la transparencia, qué información debe producirse y divulgarse. En esta dimensión, la gobernanza ordena el ejercicio de potestades atribuidas por la ley y los estatutos y permite observar cómo se distribuyen, ejecutan y controlan.
La delegación ilustra esa arquitectura. El artículo 40 autoriza delegar parte de las facultades del directorio, mientras la función de director se ejerce colectivamente. La delegación legítima distribuye capacidad de decisión y ejecución y mantiene en el órgano los deberes de supervisión que correspondan a la materia delegada. [2, arts. 39 y 40]
Los deberes de información ofrecen otro ejemplo. El artículo 46 exige al directorio proporcionar a los accionistas y al público información suficiente, fidedigna y oportuna en los términos determinados por la ley y la regulación; el artículo 74 atribuye al directorio la preparación y presentación de la memoria y demás antecedentes anuales. [2, arts. 46 y 74] Sobre ese fundamento, la CMF ha desarrollado una regulación crecientemente integrada de gobierno, estrategia, riesgo y sostenibilidad mediante la NCG N.º 461 y sus modificaciones. [19, pp. 4–18]
La imputación personal exige, en todo caso, identificar el deber concreto, la intervención u omisión relevante, el estatuto de imputación y la causalidad. La separación entre cuidado, lealtad y deberes institucionales cumple aquí una función dogmática: evita convertir la responsabilidad societaria en una cláusula general capaz de absorber cualquier irregularidad organizacional.
¿Qué se espera de un director?
La pregunta adquiere sentido al pasar del catálogo abstracto de deberes a la conducta concreta. El director ejerce una función de gobierno y supervisión sobre una organización que distribuye información, decisiones y ejecución entre múltiples niveles.
Esa estructura impone límites materiales al conocimiento individual. Una empresa moderna produce más información de la que una persona puede procesar; por ello, la diligencia depende tanto de la atención del director como de la existencia de mecanismos que seleccionen, escalen y hagan accesible la información relevante.
El estándar admite resultados adversos y límites inherentes al juicio humano. El artículo 41 vincula la responsabilidad a una actuación dolosa o culpable y a los perjuicios causados. [2, art. 41] Una estrategia puede fracasar pese a haber sido razonablemente estudiada; un proveedor crítico puede incumplir; una innovación puede quedar obsoleta; una contingencia de baja probabilidad puede materializarse. COSO 2026 recuerda, en el plano técnico, que aun una estructura sólida permanece sometida a errores, eventos externos, conducta indebida y elusión de controles. [13, pp. 6–7]
La gestión cotidiana corresponde a la administración ejecutiva. El artículo 40 permite delegar parte de las facultades del directorio y presupone una estructura capaz de conducir el negocio diario. [2, art. 40] Un directorio que revisa cada contrato o sustituye sistemáticamente al gerente general debilita la asignación de responsabilidades ejecutivas y reduce el tiempo disponible para estrategia, riesgos, desempeño y supervisión.
Sobre esa base, el director debe comprender suficientemente el negocio que gobierna: su modelo de generación de valor, las variables financieras que lo sostienen, las operaciones críticas, el marco regulatorio, los principales incentivos y las dependencias cuya falla puede comprometer la continuidad. King V ofrece una formulación comparada útil al vincular la competencia del integrante del órgano con el conocimiento de la organización, su industria, riesgos, oportunidades y marco normativo, así como con la dedicación de tiempo suficiente para preparar las reuniones. [18, pp. 4–6]
Debe comprender también los riesgos materiales capaces de alterar de manera significativa la estrategia, el patrimonio, la continuidad, la legalidad o la reputación de la organización. Ese conocimiento no exige memorizar un registro corporativo; exige entender las incertidumbres que pueden modificar el juicio del órgano. Los Principios OCDE/G20 ubican la supervisión del sistema de gestión de riesgos entre las funciones del consejo y exigen claridad acerca de la naturaleza y el grado de riesgo que la empresa está dispuesta a asumir. [11, pp. 43–50]
Debe disponer de información suficiente para decidir. La suficiencia depende de la calidad, pertinencia y oportunidad de los antecedentes, no de su volumen. Cientos de páginas pueden ocultar el punto crítico; una minuta breve puede ser suficiente si identifica la decisión requerida, los supuestos, las alternativas, los impactos y los riesgos relevantes. COSO 2026 advierte sobre la necesidad de materiales oportunos y adecuados al juicio del directorio. [13, p. 18] El artículo 46 de la Ley N.º 18.046 utiliza, para la información externa, una tríada que expresa bien el problema —suficiencia, fidelidad y oportunidad— y confirma la relevancia jurídica de esos atributos en la información corporativa. [2, art. 46]
Debe someter a examen razonable las premisas de la administración. El cuestionamiento constructivo se concentra en aquellos supuestos que pueden alterar materialmente el juicio: proyecciones demasiado optimistas, antecedentes sin sustento, desviaciones persistentes, riesgos mal cuantificados, alternativas descartadas, información contradictoria o planes cuya ejecución requiere capacidades que la empresa aún no posee. La experiencia de FASA y La Polar muestra el costo jurídico de tratar la mera recepción de un reporte como equivalente al ejercicio efectivo del deber de informarse. [4, pp. 84–88]
Debe reconocer cuándo la decisión requiere asesoramiento especializado. La especialización técnica forma parte de los recursos institucionales de la organización. La diligencia puede exigir una segunda opinión legal, una evaluación financiera independiente, una prueba de ciberseguridad o un informe técnico cuando la materialidad o complejidad del asunto exceden el conocimiento razonablemente esperable del órgano. El directorio debe comprender, en todo caso, el mandato del experto, sus supuestos y sus limitaciones: la autoridad técnica asesora y el órgano conserva la decisión.
Debe dar seguimiento a las decisiones cuya ejecución se prolonga en el tiempo. Aprobar una inversión, un programa de remediación o una estrategia de crecimiento puede ser solo el primer momento de una conducta continuada. Los supuestos iniciales cambian; una desviación persistente, un informe de auditoría, una denuncia creíble, un incumplimiento regulatorio o un deterioro financiero pueden modificar aquello que el directorio razonablemente debe hacer. La información adversa crea, desde que se conoce, una nueva situación de decisión y supervisión.
Debe asegurar una trazabilidad suficiente del proceso decisional. El derecho nacional atribuye valor propio a esa dimensión. El artículo 48 exige escriturar las deliberaciones y acuerdos del directorio; permite al director dejar constancia de salvedades y dispone que quien quiera salvar su responsabilidad respecto de un acto o acuerdo haga constar su oposición en el acta. [2, art. 48] La documentación adquiere valor cuando permite reconstruir con evidencia contemporánea la información disponible, la deliberación, los conflictos, las oposiciones, el acuerdo y su seguimiento.
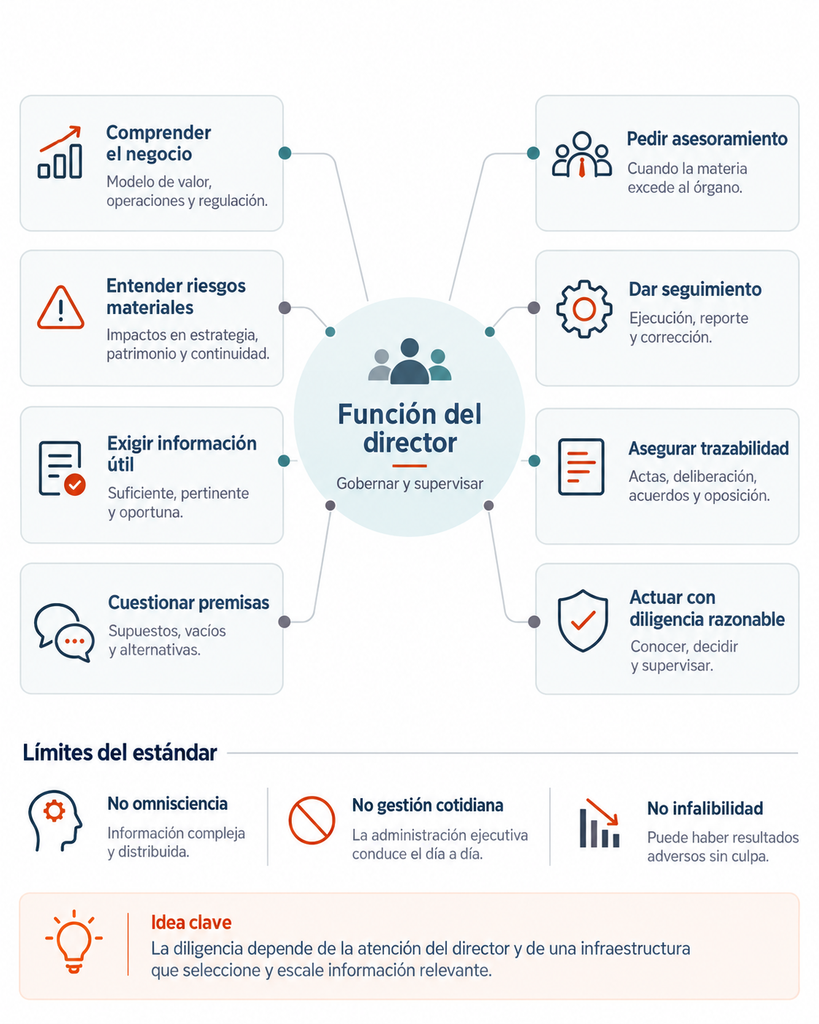
La diligencia del director puede sintetizarse, entonces, como la capacidad de organizar razonablemente la forma de conocer aquello que importa para gobernar, decidir y supervisar, y de actuar sobre esa información conforme al estándar aplicable.
El directorio protege a la empresa; la empresa protege a su directorio
La segunda mitad del argumento traslada esa exigencia desde la conducta individual hacia la capacidad institucional que hace posible ejercerla.
El directorio administra, orienta y supervisa dentro de las competencias que le confiere el ordenamiento, y sus integrantes están sometidos al estándar legal de diligencia. Ese deber requiere, a su vez, una empresa capaz de producir información relevante, alertar sobre riesgos, ofrecer asesoramiento, verificar controles y sostener mecanismos de seguimiento. La relación es recíproca: el órgano protege a la empresa mediante el gobierno y la supervisión; la organización protege al órgano al proporcionarle capacidades efectivas para ejercer esas funciones.
Esta protección tiene carácter institucional. El artículo 41 declara nulas las estipulaciones estatutarias y los acuerdos de junta que pretendan liberar o limitar la responsabilidad contemplada por la norma. La organización protege al directorio cuando crea condiciones materiales para actuar diligentemente: información, competencias, controles, asesoramiento, aseguramiento y capacidad de reacción. [2, art. 41]
ISO 37000:2021, sobre gobernanza de las organizaciones, ofrece un lenguaje útil para describir ese nivel institucional. La norma orienta a los órganos de gobierno mediante principios y aspectos de práctica aplicables a organizaciones de cualquier tipo y tamaño, y aborda propósito, estrategia, supervisión, rendición de cuentas, datos, decisiones, riesgo y viabilidad en el tiempo; además, aclara que su guía es complementaria y no introduce regulación adicional. [14, resumen oficial, s. p.] En el sentido analítico utilizado aquí, una organización diligente transforma esos ámbitos en capacidades operativas: competencias definidas, datos accesibles, canales de alerta, funciones de control, asesoramiento independiente, aseguramiento y seguimiento.
La infraestructura institucional permanece bajo la supervisión del propio directorio. Flujos de información deficientes exigen corrección; una función de control sin independencia o acceso suficiente debe ingresar a la agenda del órgano; un reporte que oculta excepciones materiales debilita la razonabilidad de la confianza depositada en él. El directorio protege a la empresa precisamente cuando construye y supervisa la infraestructura que le permite ejercer adecuadamente su función.
COSO 2026 formula una relación semejante desde la supervisión: un directorio informado orienta a la entidad hacia su estrategia y objetivos, mientras la administración sostiene ese trabajo con análisis, información e implementación; la gestión cotidiana permanece en la línea ejecutiva. [13, pp. 9–18] El Three Lines Model actualizado por el IIA en julio de 2026 agrega otra dimensión: el órgano necesita fuentes distintas de aseguramiento y asesoramiento, coordinadas y con grados de independencia que permitan contrastar la visión de la administración con la evaluación de quienes monitorizan y auditan su gestión. [17, pp. 3–13]
La reciprocidad integra, por tanto, dos dimensiones que deben permanecer simultáneamente visibles: personas sometidas a deberes jurídicos y estructuras capaces de sostener su cumplimiento. La calidad del gobierno no depende exclusivamente de las virtudes individuales de cada director, pero la existencia de comités, matrices o programas de compliance tampoco desplaza la responsabilidad de quien tenía el deber de actuar.
Construir para el terremoto: gobernanza y horizonte temporal
La analogía sísmica permite representar, desde una experiencia especialmente reconocible en nuestro país, la lógica preventiva con la que las organizaciones deben gestionar incertidumbre y riesgo.
Una construcción puede permanecer décadas sin enfrentar el evento severo para el que fue diseñada. Su resistencia depende de condiciones incorporadas antes del sismo —diseño, estándares, redundancias y capacidad de respuesta— y no de la ausencia histórica de un terremoto destructivo. La misma lógica se proyecta sobre una organización que atraviesa años sin crisis de compliance, fraude, liquidez o ciberseguridad: esa experiencia histórica aporta información, pero no acredita por sí sola la suficiencia de su preparación.
La utilidad de la analogía se limita a esa lógica preventiva. La preparación ocurre antes de conocer la fecha del evento; ninguna solución elimina todo daño; y la severidad potencial justifica incorporar estándares, redundancias, monitorización y mecanismos de respuesta bajo condiciones de incertidumbre.
COSO ERM formula la misma idea en términos organizacionales al integrar el riesgo en la estrategia y en la búsqueda de valor. La organización identifica, evalúa y responde a la incertidumbre en relación con sus objetivos y revisa su sistema cuando cambian las condiciones. [12, pp. 15–23 y 94–101] ISO 37004:2023, sobre modelos de madurez de la gobernanza, agrega un lenguaje progresivo: las condiciones y principios de gobernanza pueden evaluarse, medirse y mejorar sucesivamente en función del contexto, el tamaño y la complejidad de la organización. [15, pp. 5–9 y 13–22]
La gestión de la incertidumbre exige distinguir horizontes temporales. En el corto plazo, la gobernanza debe detectar desviaciones, incidentes y señales que exigen reacción: problemas de liquidez, fallas operacionales, denuncias, incumplimientos, incidentes de seguridad o variaciones críticas respecto del presupuesto o del apetito de riesgo. Aquí dominan la velocidad de la información, el escalamiento y la capacidad de decidir bajo presión.
En el mediano plazo, la organización debe verificar si sus capacidades continúan siendo coherentes con la estrategia: si los controles acompañan el crecimiento, si la estructura de capital resiste los escenarios previstos, si los ejecutivos cuentan con las capacidades requeridas, si la tecnología y la arquitectura de datos sostienen el modelo de negocio y si las líneas de defensa cubren los riesgos que realmente importan. El directorio necesita combinar indicadores de desempeño con indicadores de exposición, tendencia y resiliencia.
En el largo plazo, el gobierno corporativo debe observar aquello que puede exceder la permanencia de los actuales administradores: viabilidad, sucesión, transformaciones tecnológicas, sostenibilidad, cambios regulatorios, activos críticos, concentración de proveedores, reputación institucional y riesgos de baja frecuencia y alta severidad.
Los Principios OCDE/G20 2023 reforzaron la sostenibilidad y la resiliencia como dimensiones del marco contemporáneo de gobierno, y King V exige que el órgano mire simultáneamente hacia el interior y exterior de la organización, hacia el futuro y hacia el desempeño pasado y presente. [11, pp. 53–61] [18, pp. 5–7]
Los tres horizontes interactúan. Un incidente de corto plazo puede revelar una vulnerabilidad estructural de mediano plazo; una reducción de costos puede mejorar un trimestre y deteriorar la capacidad de respuesta durante años; una inversión de largo plazo puede exigir tolerar resultados financieros menos favorables en el presente. Gobernar exige evitar que la urgencia del dato inmediato oculte la exposición acumulada.
La secuencia puede representarse así: riesgo → diseño → estándares → redundancias → monitorización → respuesta → aprendizaje → resiliencia. Cada término cumple una función distinta.
El riesgo determina qué puede comprometer los objetivos; el diseño distribuye competencias; los estándares ofrecen referencias; las redundancias evitan depender de un único canal; la monitorización detecta cambios; la respuesta moviliza decisiones; el aprendizaje corrige la arquitectura; la resiliencia expresa la capacidad de continuar cumpliendo el propósito pese al evento adverso.
Esta perspectiva conduce a concebir la empresa como una institución capaz de preservar sus capacidades de gobierno más allá de la permanencia de sus actuales administradores.
Directores, gerentes, responsables de riesgos, auditores y oficiales de cumplimiento cambian, mientras las decisiones y sus efectos permanecen en el tiempo.
Actas, políticas, matrices, modelos, archivos, controles y sistemas de información preservan conocimiento institucional cuando están conectados con procesos reales. La trazabilidad cumple así también una función de memoria de gobierno.
En una organización expuesta a la incertidumbre, algún supuesto fallará, alguna contingencia se materializará y alguna decisión producirá un resultado inferior al esperado. La pregunta jurídicamente útil es, entonces, qué capacidades existían antes de ese evento y cómo reaccionó el órgano cuando la información cambió.
La infraestructura decisional: información, riesgo y aseguramiento
Una decisión del directorio constituye el tramo final de una cadena de información, competencias, controles y asesoramiento que comienza mucho antes de la sesión.
Los datos se generan en operaciones, finanzas, ventas, personas, tecnología, asuntos legales y relaciones con terceros; luego son seleccionados, analizados y agregados. Algunos se convierten en indicadores, otros aparecen como excepciones y solo una parte se escala hacia niveles superiores. La calidad de la decisión depende, en buena medida, de esa arquitectura previa y de los criterios que determinan qué información llega al órgano.
El primer componente es la arquitectura de competencias. La organización necesita distinguir materias reservadas al directorio, asuntos delegados a comités, atribuciones de la gerencia y facultades distribuidas entre ejecutivos. La matriz de autoridad cumple una doble función: controla los límites de decisión y, al mismo tiempo, permite que la administración actúe con velocidad dentro de ellos, reservando la atención del órgano de gobierno para aquello que realmente exige su juicio. Una delegación ambigua puede dejar decisiones relevantes sin responsable claro o duplicarlas entre niveles que presumen que otro asumió la responsabilidad.
El segundo componente es la agenda. Lo que recibe tiempo del directorio recibe capacidad de supervisión. Una agenda madura combina materias periódicas —estrategia, presupuesto, riesgos, auditoría, personas, inversiones, cumplimiento— con capacidad de incorporar eventos emergentes. También diferencia asuntos para información, deliberación y decisión. Esa distinción reserva tiempo de deliberación para los asuntos críticos y evita que queden relegados al final de la sesión entre reportes rutinarios.
El tercero es el sistema de información del directorio. COSO 2026 dedica atención específica a los materiales que recibe el órgano y a la necesidad de que sean oportunos, pertinentes y adecuados para la decisión. [13, pp. 16–19] ISO 37005:2024, sobre desarrollo de indicadores para la efectividad de la gobernanza, aborda el desarrollo y uso de indicadores por los órganos de gobierno con el objetivo de mejorar la información utilizada para evaluar y decidir; la norma aclara que no prescribe indicadores universales de «gobernanza efectiva». [16, resumen oficial, s. p.] Un indicador apoya el juicio y hace observable una dimensión del desempeño o del riesgo; el juicio sobre su significado permanece en el órgano.
Un buen board pack debería permitir comprender qué decisión se solicita, cuáles son los hechos y supuestos relevantes, qué alternativas existen, qué riesgos materiales han sido identificados, qué consecuencias financieras y no financieras se esperan, qué incertidumbres permanecen abiertas y qué materias requieren asesoramiento. La acumulación indiscriminada de documentos puede producir opacidad por exceso; la gobernanza de la información exige priorizar aquello que modifica el juicio sin ocultar excepciones materiales.
El cuarto componente es el sistema de alerta y escalamiento. La organización necesita criterios que determinen qué asuntos ascienden automáticamente, en qué plazo y hacia qué instancia, de manera que el directorio reciba aquello que exige su atención sin saturarse con la totalidad de los incidentes operacionales. El umbral debe considerar variables cualitativas además del monto económico: una denuncia que involucra a la alta administración, una falla en un control crítico, una investigación del regulador o una alteración de información al mercado pueden requerir escalamiento aunque el impacto financiero inmediato parezca reducido.
El quinto componente es el acceso a asesoramiento y funciones de control. Riesgos, compliance, auditoría interna, finanzas, seguridad de la información y asesoría jurídica aportan perspectivas que pueden diferir con la línea operacional. El directorio debe saber quién genera cada información, qué grado de independencia tiene y qué limitaciones afectan su análisis. El acceso directo a esas funciones reduce el riesgo de que la información adversa sea filtrada antes de llegar al órgano.
El sexto componente es el seguimiento. Un acuerdo sin responsable, plazo, indicador o mecanismo de retorno corre el riesgo de quedar sin ejecución. El gobierno efectivo cierra el ciclo: decisión, implementación, reporte, verificación y corrección. Esta lógica es particularmente relevante cuando el directorio aprobó una materia sujeta a condiciones o cuando la deliberación identificó riesgos cuya mitigación debía completarse después.
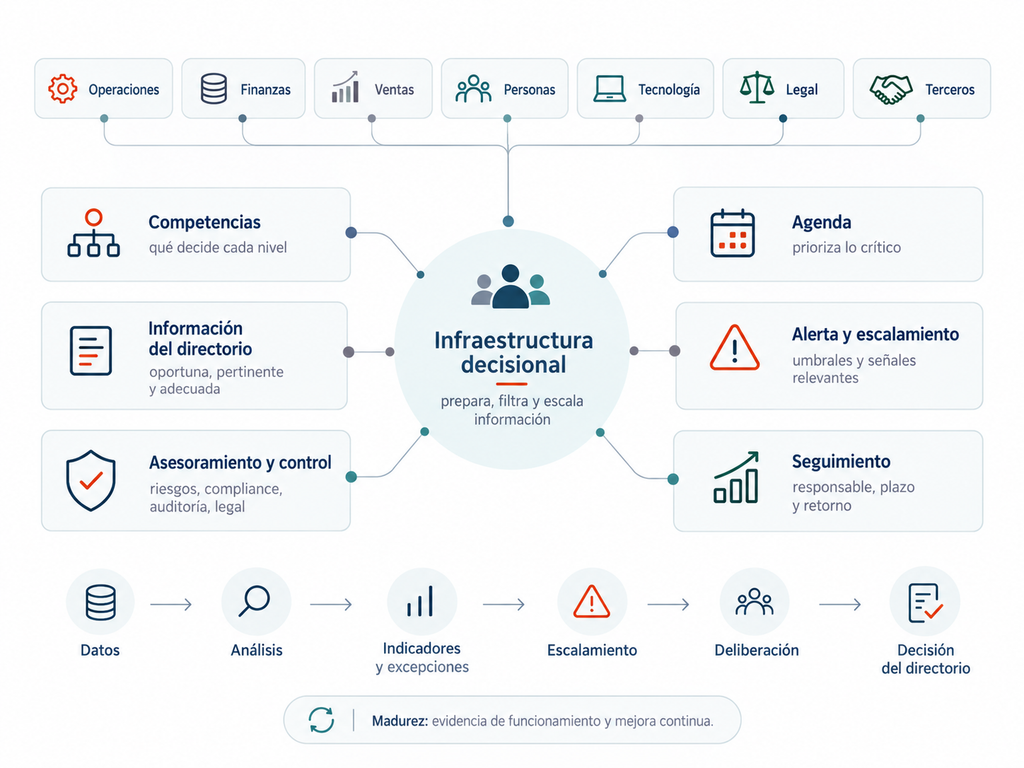
La propia infraestructura debe ser evaluada. ISO 37004 ofrece un modelo de madurez para observar condiciones, aplicación de principios, medición y mejora de la gobernanza. [15, pp. 5–9 y 13–22] Una organización puede contar formalmente con directorio, comités, matrices y políticas y, pese a ello, operar con baja madurez si esas estructuras son reactivas, informales, desconectadas o incapaces de producir información fiable. La efectividad requiere evidencia de funcionamiento y capacidad de mejora, no solo existencia documental.
Riesgo como materia de gobierno
La gestión de riesgos adquiere sentido cuando se vincula con estrategia y valor. COSO ERM 2017 integra el riesgo en el establecimiento de objetivos y en el desempeño. [12, pp. 15–28] Desde esa perspectiva, crecer, innovar, endeudarse, adquirir una empresa o entrar a un nuevo mercado son decisiones que crean exposición precisamente porque buscan crear valor. Gestionar riesgos implica, por ello, gobernar la relación entre incertidumbre, objetivos y capacidad de respuesta.
El directorio necesita una conversación explícita sobre apetito y tolerancia. El apetito expresa, en la terminología de COSO, los tipos y cantidad de riesgo que la organización está dispuesta a aceptar en la búsqueda de valor; la tolerancia relaciona esa decisión con márgenes de variación respecto de objetivos y desempeño. [12, pp. 55–60] Una declaración genérica de «bajo apetito al riesgo regulatorio» adquiere contenido operativo cuando se traduce en límites, controles, criterios de escalamiento y decisiones sobre recursos.
La identificación y evaluación deben mantenerse dinámicas. La probabilidad y el impacto son dimensiones relevantes, pero la materialidad también depende de la velocidad de materialización, la interdependencia entre riesgos, la persistencia, la reversibilidad y la capacidad de respuesta. Un riesgo individualmente moderado puede volverse crítico si coincide con otros; una vulnerabilidad tecnológica puede acelerar en horas un impacto operacional y reputacional.
El tratamiento cierra el primer ciclo de gestión. La organización puede aceptar, reducir, transferir, evitar o combinar respuestas según el tipo de exposición. El punto para el directorio es conocer qué riesgo residual permanece después de los controles. La existencia de un seguro, una política o una redundancia reduce o transfiere exposición, pero deja un riesgo residual que debe ser comprendido. Una organización puede estar correctamente controlada y seguir expuesta a consecuencias severas; lo relevante es que esa exposición sea comprendida y consistente con las decisiones de gobierno.
Los riesgos emergentes tensionan especialmente esta infraestructura. Inteligencia artificial, ciberseguridad, geopolítica, cambios regulatorios, nuevos modelos laborales o transformaciones tecnológicas pueden producir señales fragmentarias antes de que existan métricas estables. Exigir una precisión cuantitativa prematura puede ocultar incertidumbre bajo una cifra. La gobernanza necesita, junto con las matrices, espacios para discutir escenarios, supuestos y señales débiles.
Los escenarios extremos y la continuidad pasan a ser materias de gobierno cuando comprometen la viabilidad. Su función es identificar dependencias críticas —liquidez, infraestructura, datos, proveedores, personas clave, sistemas, comunicaciones y capacidad de decisión— y preparar respuestas antes del evento, reduciendo la improvisación cuando la información y el tiempo son escasos.
La frontera entre supervisar y gestionar debe preservarse durante todo este proceso. La administración identifica y gestiona los riesgos de la operación; el directorio supervisa que esa gestión sea coherente con la estrategia, el apetito, los objetivos y los límites. La OCDE ubica la supervisión del sistema de riesgos entre las funciones del consejo; COSO 2026 mantiene la gestión diaria en la administración; y el IIA distribuye roles para que el órgano obtenga información y aseguramiento sin asumir la gestión ejecutiva. [11, pp. 43–50] [13, pp. 37–40] [17, pp. 5–13]
Las tres líneas: responsabilidad distribuida, accountability preservada
El IIA publicó el 8 de julio de 2026 una actualización del Three Lines Model bajo el título Assurance and Advice in Support of Effective Governance. La nueva declaración reemplaza la anterior Position Paper y tiene como audiencia primaria al directorio. [17, pp. 3–7] Su aporte al problema de este artículo consiste en mostrar cómo una organización distribuye gestión, especialización y aseguramiento preservando la trazabilidad de las responsabilidades.
La primera línea es la administración. Posee y gestiona los riesgos de la actividad y diseña, implementa y opera procesos y controles. La segunda línea reúne funciones especializadas que apoyan, asesoran, monitorizan y cuestionan la gestión: riesgos, compliance, seguridad, control financiero y otras áreas según la organización. La tercera línea, auditoría interna, proporciona aseguramiento independiente y objetivo sobre gobierno, gestión de riesgos, compliance y controles, además de asesoramiento compatible con su independencia. [17, pp. 12–14]
La utilidad de esa arquitectura radica en que el directorio recibe perspectivas distintas sobre una misma realidad. Quien ejecuta conoce la operación con profundidad; quien monitoriza puede identificar patrones y desviaciones con mayor distancia respecto de la primera línea; y quien audita aporta una evaluación independiente del sistema. El órgano puede así obtener aseguramiento y asesoramiento fiables sin reproducir el conocimiento de cada detalle operacional. El IIA vincula expresamente esta distribución con una supervisión y una toma de decisiones más efectivas. [17, pp. 9–13]
La actualización de 2026 enfatiza, además, que la independencia debe coexistir con la coordinación entre funciones.
La credibilidad del aseguramiento depende de la estructura, líneas de reporte, autoridad, acceso a información, recursos y protección frente a influencias indebidas; al mismo tiempo, la coordinación entre funciones evita duplicidades y vacíos. [17, pp. 8–10 y 15–20] Una auditoría interna que no conversa con riesgos o compliance puede duplicar trabajo y perder señales; una auditoría que diseña o gestiona los procesos que luego audita compromete su objetividad. El diseño debe combinar cooperación y salvaguardias.
Los proveedores externos completan la arquitectura de aseguramiento. Auditoría externa, asesores, certificadores, reguladores y revisores independientes pueden producir evidencia sobre materias específicas, aunque su objeto, alcance y destinatarios difieran de los de auditoría interna. Para el directorio importa comprender tanto qué cubre cada revisión como los espacios que quedan fuera: una organización puede acumular numerosas auditorías y mantener riesgos materiales sin cobertura suficiente.
Este modelo ayuda a precisar el concepto de accountability. Delegar autoridad distribuye decisiones; rendir cuentas mantiene visible quién debía hacer qué, con qué información y bajo qué supervisión. Accountability es una categoría de gobernanza que facilita el análisis jurídico al hacer observable la asignación de funciones, mientras la responsabilidad civil continúa dependiendo de la fuente del deber, su infracción, el factor de imputación aplicable, el daño y la causalidad.
King V sigue una lógica convergente. Exige que la delegación hacia la administración y los comités facilite el cumplimiento efectivo de las obligaciones del órgano, identifique materias reservadas y defina roles y poderes decisorios. [18, pp. 11, 16 y 20–21] La comparación resulta útil porque preserva una idea que también necesita el derecho nacional: la delegación distribuye funciones de decisión y ejecución, pero mantiene la posición institucional desde la cual el órgano debe supervisar aquello que delegó.
Compliance como sistema de información del gobierno
En una organización compleja, compliance cumple una función de gobierno que excede la elaboración de políticas y procedimientos.
Convierte obligaciones legales, exposiciones de incumplimiento, incidentes y señales dispersas en información que puede ser conocida, evaluada y supervisada por quienes gobiernan. Esta función conecta el compliance contemporáneo con el deber de cuidado: el sistema aporta una parte de la información que permite al órgano supervisar riesgos jurídicos materiales.
El oficial de cumplimiento, la asesoría jurídica, riesgos o un comité especializado pueden diseñar procedimientos, evaluar exposición, monitorizar controles, recibir denuncias e investigar incidentes. Esas funciones operan dentro de una estructura en la que el directorio conserva las competencias de administración y supervisión que le atribuye la ley cuando la ley atribuye a este la administración y supervisión de la sociedad.
La distinción puede describirse como un tránsito desde el cumplimiento normativo hacia el compliance oversight: la operación cotidiana del sistema pertenece a las funciones ejecutivas y especializadas; el órgano de gobierno debe recibir información suficiente para supervisar que el sistema esté razonablemente diseñado, dotado de recursos y funcionando en relación con los riesgos materiales.
En la literatura comparada, Armour, Garrett, Gordon y Min denominan board compliance al papel continuado del consejo en la supervisión del cumplimiento y muestran que esa función comprende una supervisión continuada que excede la aprobación inicial de un programa. [26, pp. 1193–1215] La literatura nacional sobre el oficial de cumplimiento ya había advertido la necesidad de separar ejecución del sistema y responsabilidad de la administración por su establecimiento y supervisión, aunque el régimen penal analizado por esos trabajos haya sido posteriormente reformado. [27, art. e7, s. p.]
La legislación sobre responsabilidad penal de las personas jurídicas ofrece hoy un ejemplo particularmente claro de la relevancia de la efectividad frente a la mera existencia formal. Tras la reforma introducida por la Ley N.º 21.595, el artículo 4 de la Ley N.º 20.393 entiende adecuado un modelo de prevención efectivamente implementado cuando, en la medida exigible por el objeto, giro, tamaño, complejidad, recursos y actividades de la persona jurídica, considera seria y razonablemente la identificación de actividades o procesos con riesgo delictivo, protocolos y procedimientos de prevención y detección, canales seguros de denuncia, sanciones internas, responsables con facultades efectivas y evaluaciones periódicas por terceros independientes, entre otros elementos. [23, arts. 3 y 4] [24, art. 50]
La norma pertenece al régimen penal de la persona jurídica y conserva un ámbito distinto de la responsabilidad civil del director bajo el artículo 41 de la Ley de Sociedades Anónimas. Su estructura resulta, sin embargo, ilustrativa para la gobernanza: exige proporcionalidad, implementación efectiva, responsables, detección, canales, evaluación y mejora. La inferencia institucional debe mantenerse dentro de ese límite. Una organización gestiona adecuadamente el cumplimiento cuando identifica dónde se encuentran sus exposiciones materiales y cómo pueden manifestarse en procesos concretos, y organiza capacidades efectivas para prevenirlas, detectarlas y responder.
El ciclo comienza con la identificación de obligaciones y riesgos. Un inventario legal identifica las normas aplicables; un sistema de compliance las relaciona con actividades, decisiones, personas, terceros y geografías. A continuación, aparecen la prevención y los controles: segregación de funciones, autorizaciones, revisiones, debida diligencia de terceros, capacitación, restricciones de acceso, declaraciones de conflictos y controles tecnológicos. Un control escrito en una política tiene un valor limitado si no se ejecuta, si carece de evidencia o si quienes pueden eludirlo ocupan precisamente la posición que decide sobre su funcionamiento.
La detección completa aquello que la prevención no logra evitar. La ausencia de denuncias o investigaciones admite lecturas distintas: puede reflejar controles efectivos, pero también un sistema incapaz de detectar o recibir señales. La organización necesita fuentes diversas —monitoreo transaccional, auditorías, excepciones de control, reclamos, alertas regulatorias, análisis de datos y canales de denuncia— y debe interpretar el número de incidentes junto con su naturaleza, repetición, ubicación y capacidad para revelar un problema sistémico.
La investigación y la respuesta transforman la señal en conocimiento organizacional. Un caso individual puede revelar una conducta aislada, incentivos mal diseñados, supervisión insuficiente, controles eludibles o tolerancia cultural. Para el directorio importa tanto el cierre del expediente como lo que ese expediente permite inferir acerca de la efectividad del sistema. COSO 2026 incorpora cultura, riesgo y control interno dentro de los ámbitos que el directorio debe supervisar y conecta la información adversa con acciones correctivas. [13, pp. 27 y 37–40]
Los canales de denuncia cumplen una función especialmente relevante porque crean una ruta alternativa a la jerarquía normal. La Ley N.º 20.393 los exige expresamente como parte de los protocolos del modelo de prevención. [23, art. 4 N.º 2] Desde la perspectiva de gobierno, los Principios OCDE/G20 recomiendan mecanismos que permitan reportar conductas ilegales o antiéticas sin temor a represalias y aseguren la integridad y confidencialidad del proceso. [11, pp. 47–49 y 61] DeMott explica, en la literatura comparada, que el whistleblowing puede revelar información privada sobre ilícitos que los canales ordinarios de gobierno no habrían conocido, razón por la cual debe entenderse también como un componente de la arquitectura de gobernanza. [25, pp. 1645–1668]
El escalamiento debe ser selectivo. El sistema necesita criterios que determinen qué incidentes se elevan, con qué urgencia y a qué órgano, preservando la capacidad del directorio para distinguir lo material. Un monto pequeño puede ser cualitativamente crítico si involucra a la alta administración, compromete información al mercado, afecta la independencia de una función de control, revela fraude, constituye un patrón repetido o expone a la entidad a consecuencias penales o regulatorias significativas.
El reporte de compliance útil para el gobierno transforma datos operacionales en información para supervisar. Debe mostrar exposición, tendencia y excepción: principales riesgos de incumplimiento, incidentes materiales, controles críticos fallidos, investigaciones significativas, tendencias de denuncias, observaciones de reguladores o auditoría, medidas correctivas pendientes y decisiones que requieren recursos o intervención del órgano. Esta estructura constituye una propuesta de gobernanza y no una lista legalmente obligatoria para toda empresa chilena; su fundamento reside en la necesidad de convertir información operacional en capacidad efectiva de supervisión.
La efectividad del sistema es aquí el criterio central. Una empresa puede exhibir código de ética, matriz de riesgos, capacitaciones, oficial de cumplimiento, canal de denuncias y presentaciones trimestrales y, sin embargo, operar con un sistema débil. Ocurre cuando los controles se ejecutan solo antes de una auditoría, los incidentes no escalan, las investigaciones dependen de quienes están involucrados, la función carece de recursos o los indicadores agregados eliminan precisamente las excepciones que el directorio necesita conocer.
King V aporta una comparación especialmente valiosa porque distingue resultados de gobernanza, principios y prácticas recomendadas: las prácticas deben contribuir a resultados de cultura ética, desempeño y creación de valor, conformidad y control prudente, y legitimidad; la evaluación del buen gobierno depende de que las prácticas funcionen y contribuyan a los resultados perseguidos. [18, pp. 2–6] La Ley N.º 20.393, en su ámbito específico, utiliza una idea jurídicamente más intensa: la adecuación del modelo depende de su implementación efectiva y de su proporcionalidad a la realidad de la persona jurídica. [23, art. 4]
Compliance cumple así una doble función: previene y detecta incumplimientos y, al mismo tiempo, produce información sobre la capacidad de la organización para cumplir. Para el directorio, este segundo plano es decisivo. Aquello que el sistema detecta —y aquello que sistemáticamente deja de detectar— integra la base informativa sobre la cual el órgano puede ejercer una supervisión diligente.
Cuando llega el terremoto: de la gobernanza a la evidencia
Mientras la organización funciona con normalidad, la gobernanza opera principalmente hacia el futuro: distribuye competencias, organiza información, controla riesgos y prepara respuestas.
Cuando la crisis ocurre, el mismo sistema pasa a ser observado retrospectivamente. Una adquisición destruye valor, una investigación revela fraude, una contingencia regulatoria se materializa, una falla tecnológica paraliza la operación o una práctica irregular acumulada durante años se vuelve visible. El conocimiento del desenlace crea entonces un riesgo metodológico: reconstruir el pasado como si el resultado hubiese sido evidente desde el comienzo.
La tarea jurídica consiste en reconstruir la previsibilidad razonable a partir del estado de información y del estándar de conducta existente antes del desenlace. El análisis debe responder qué sabía efectivamente el directorio, qué debía razonablemente haber sabido y qué hizo con esa información, evitando que el conocimiento posterior altere artificialmente el marco de decisión original.
La primera variable es el conocimiento efectivo. La existencia de un dato en algún sistema de la compañía no permite atribuir automáticamente su conocimiento al directorio. Debe identificarse qué antecedentes fueron puestos a disposición del órgano, qué reportes recibió, qué exposiciones se explicitaron y qué conocimientos pueden razonablemente atribuirse a sus integrantes.
La segunda variable es temporal: una alerta recibida antes de la decisión puede modificar aquello que razonablemente debía indagarse, mientras la información conocida solo después pertenece a un momento analítico diferente.
La tercera variable es la información que debió obtenerse. El artículo 39 reconoce un derecho amplio de información y el artículo 78 del Reglamento exige ejercerlo de manera compatible con una participación diligente. [2, art. 39] [3, art. 78] La relevancia jurídica de una omisión depende de la materialidad del asunto y de las señales disponibles: el problema es determinar si, en esas circunstancias, resultaba razonable que el órgano solicitara antecedentes adicionales.
La cuarta variable son los riesgos identificados. Un riesgo que aparece claramente en una matriz, un informe técnico o una minuta jurídica debe analizarse de manera distinta de otro que solo se vuelve reconocible después del evento. Debe reconstruirse cómo fue evaluado, qué supuestos se usaron, cuál era su posible impacto, qué controles existían y qué riesgo residual aceptó la organización. COSO ERM puede ofrecer categorías técnicas para esa reconstrucción. [12, pp. 55–72]
La quinta variable son las alternativas. La reconstrucción rigurosa identifica las opciones que realmente existían en ese momento, junto con sus costos, riesgos y restricciones, y evita compararlas con una alternativa ideal construida después del fracaso. Que la opción escogida haya producido finalmente el peor resultado no demuestra que fuese irracional ex ante.
La sexta variable es la deliberación. Las preguntas formuladas pueden constituir evidencia, pero su cantidad tiene un valor limitado. Interesa determinar si el órgano contrastó los supuestos que requerían examen y si la administración debió explicar inconsistencias, desviaciones o incertidumbres materiales.
La séptima variable es el asesoramiento: qué expertos intervinieron, con qué mandato, qué información recibieron, qué limitaciones declararon y cómo utilizó el directorio sus conclusiones.
La octava variable corresponde a los conflictos. La existencia de un interés particular modifica el análisis de la decisión. Importa si el conflicto fue declarado, cómo se gestionó, quién participó y qué procedimiento se utilizó.
La novena variable es el acuerdo: debe distinguirse entre una conversación, una recomendación de comité, una aprobación condicionada y un acuerdo definitivo.
La décima variable es la posición individual de cada director. El artículo 48 otorga relevancia jurídica a la oposición consignada en acta y a las salvedades sobre la fidelidad de ésta. [2, art. 48]
El análisis continúa después de la decisión. Debe reconstruirse qué ocurrió durante la implementación, qué hitos se supervisaron, qué nueva información apareció y cómo reaccionó el órgano. Una decisión inicialmente razonable puede exigir corrección cuando cambian sus supuestos; la diligencia es dinámica porque también cambia el conocimiento disponible para la organización.
En este punto, la documentación adquiere una función probatoria específica. Permite observar qué se sabía antes del resultado, cómo se distribuyeron responsabilidades y qué hizo el órgano cuando la realidad comenzó a apartarse del plan. Las variables anteriores definen qué debe reconstruirse; la cuestión siguiente es con qué evidencia puede reconstruirse de manera fiable.
El expediente decisional: trazabilidad sin burocracia
La respuesta se encuentra, en buena medida, en documentos que originalmente cumplían finalidades distintas: la agenda organizaba la sesión; el board pack sintetizaba antecedentes; la matriz de riesgos ordenaba exposiciones; una opinión jurídica delimitaba el problema normativo; el acta daba cuenta de deliberaciones y acuerdos; y los reportes posteriores permitían seguir la ejecución. Considerados en conjunto, esos materiales forman lo que aquí puede denominarse expediente decisional.
La expresión es metodológica. El derecho nacional no tipifica una carpeta de ese nombre ni exige que cada acuerdo produzca un conjunto documental idéntico. Su utilidad consiste en ordenar la evidencia contemporánea que permite reconstruir cómo funcionó realmente el gobierno frente a una materia relevante.
La agenda aporta un primer dato: cuándo se elevó la materia al órgano competente, con qué anticipación y dentro de qué contexto. Una decisión material introducida al final de una sesión, sin antecedentes previos y bajo presión temporal, plantea un problema diferente de otra preparada durante semanas. La evaluación sigue siendo contextual: una crisis puede exigir decidir en horas y una transacción estratégica puede justificar varias sesiones. Lo relevante es determinar si el tiempo disponible y la forma de preparación fueron razonables para la materia que debía resolverse.
Los antecedentes entregados delimitan el universo informativo al que tuvo acceso el órgano. Estados financieros, proyecciones, contratos, estudios técnicos, informes de riesgos, memorandos jurídicos y presentaciones de la administración permiten reconstruir qué sabía razonablemente el directorio. Los Principios OCDE/G20 vinculan expresamente el desempeño de las responsabilidades del consejo con el acceso oportuno a información exacta y relevante. [11, pp. 43–50] La cantidad de documentos carece de valor autónomo. Un paquete de quinientas páginas puede ocultar el dato crítico con la misma eficacia con que un informe de diez páginas puede destacarlo.
Los informes de riesgos permiten saber si la incertidumbre fue incorporada al proceso. La relevancia probatoria está en su contenido y uso: qué riesgos fueron identificados, cómo se evaluaron, quién era responsable de tratarlos, qué controles existían y qué exposición residual se aceptaba. COSO ERM insiste en vincular riesgo, estrategia y desempeño y en revisar la respuesta cuando aparecen desviaciones materiales. [12, pp. 55–72 y 94–101] Un riesgo consignado en una matriz pero ignorado durante la deliberación demuestra existencia documental; su relevancia probatoria depende de establecer qué efecto tuvo sobre la decisión.
Las opiniones legales y técnicas muestran cuándo el órgano reconoció que necesitaba conocimiento especializado. Su peso depende del encargo. Una opinión sobre validez contractual no acredita análisis tributario, tecnológico o ambiental; una valorización financiera no resuelve un conflicto de interés; un informe de ciberseguridad basado en información incompleta puede no cubrir la exposición que finalmente se materializó. Importan el alcance, los supuestos, las fuentes, las limitaciones declaradas y la independencia del asesor. La existencia del informe puede demostrar que se procuró conocimiento especializado; la razonabilidad de su utilización depende de cómo el directorio comprendió su alcance, supuestos y limitaciones.
También deben quedar visibles las alternativas efectivamente consideradas. Este elemento reduce el sesgo retrospectivo de comparar la opción escogida con una alternativa ideal construida después del fracaso. Una reconstrucción seria identifica las opciones que realmente existían, sus costos, plazos, riesgos y restricciones. La comparación ex ante puede mostrar que una alternativa finalmente perjudicial estaba dentro del rango de opciones razonables, o bien que el órgano omitió analizar una alternativa evidente cuya consideración era exigible dadas las circunstancias.
Los conflictos de interés requieren una trazabilidad propia. La Ley N.º 18.046 contiene prohibiciones y reglas específicas sobre interés de los directores y operaciones con partes relacionadas, especialmente en sus artículos 42, 44 y 146 a 149. [2, arts. 42, 44 y 146–149] Para reconstruir la independencia de una decisión interesa saber qué vínculo existía, cuándo fue conocido, cómo se reveló, qué información se entregó, quién participó en la discusión y qué procedimiento legal o estatutario se siguió. La declaración del conflicto constituye un antecedente relevante, cuyo valor depende también de cómo se gestionó su influencia sobre el proceso si la persona interesada continuó influyendo materialmente en el proceso.
La deliberación es el componente más difícil de documentar de manera que el acta conserve valor jurídico sin transformarse en una transcripción defensiva. El artículo 48 de la Ley N.º 18.046 exige escriturar las deliberaciones y acuerdos del directorio; en las sociedades anónimas abiertas contempla además reglas destinadas a asegurar la fidelidad del registro. [2, art. 48] La finalidad jurídica del acta aconseja reflejar suficientemente la materia, las condiciones relevantes, los acuerdos y, cuando corresponda, las posiciones que deban quedar consignadas. El valor de una minuta aumenta cuando corresponde a una discusión real; disminuye cuando utiliza fórmulas estandarizadas que podrían insertarse indistintamente en cualquier sesión.
El acuerdo debe poder identificarse con precisión: qué se aprobó, bajo qué condiciones y límites, quién debe ejecutarlo y qué asuntos deben volver al órgano. Una aprobación condicionada a obtener una autorización regulatoria tiene un alcance distinto de una autorización inmediata; del mismo modo, una delegación para negociar dentro de parámetros definidos delimita la discrecionalidad del delegado. Esa precisión facilita la ejecución y conserva el alcance auténtico de lo decidido.
La oposición o disidencia tiene en Chile una consecuencia jurídica específica. El artículo 48 dispone que el director que quiera salvar su responsabilidad por un acto o acuerdo debe hacer constar su oposición en el acta y regula también la posibilidad de consignar salvedades respecto de la fidelidad del registro. [2, art. 48] La oposición consignada cumple esa función respecto del acto o acuerdo, aunque una oposición frente al acuerdo final no resuelve por sí sola eventuales omisiones anteriores de información o supervisión. Sí demuestra que el ordenamiento atribuye relevancia jurídica a la trazabilidad de la conducta individual dentro de un órgano colegiado.
El expediente se extiende a la implementación y al seguimiento. Contratos, instrucciones, hitos, indicadores y reportes posteriores muestran si aquello aprobado fue efectivamente ejecutado y si se mantuvieron las condiciones que justificaron la decisión. La revisión posterior cumple otra función: aprender. ISO 37004 estructura la madurez de la gobernanza como una capacidad susceptible de medición y mejora, como una capacidad susceptible de evaluación y mejora continua. [15, pp. 5–9 y 13–22]
La tesis probatoria exige un límite: la documentación adquiere fuerza cuando refleja el proceso que realmente ocurrió. La extensión del acta o la existencia formal de un procedimiento son datos de contexto; la diligencia depende de la conducta y de la razonabilidad del proceso que esos documentos permiten reconstruir.
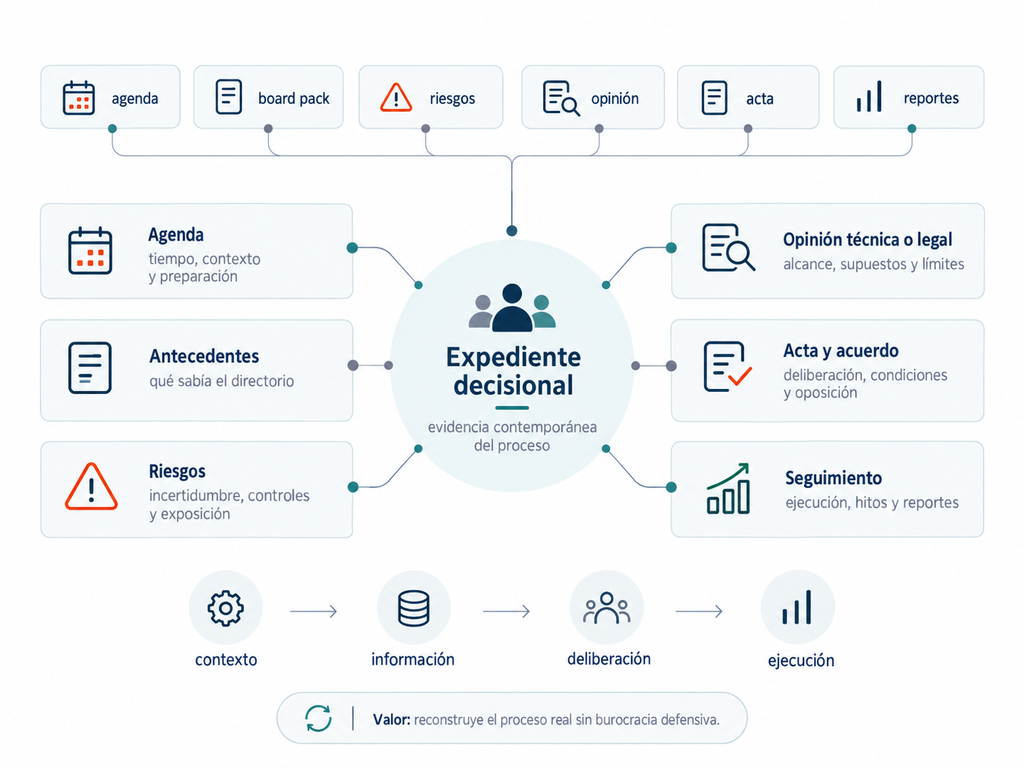
El expediente decisional es, por tanto, la huella contemporánea de información, deliberación, supervisión y reacción. Su función es hacer observable el proceso, de modo que la trazabilidad pueda proteger recíprocamente a la empresa y a sus directores sin convertirse en burocracia defensiva ni en una reconstrucción fabricada después del conflicto.
Estándares de gobernanza y estándar jurídico de diligencia
La expansión de los estándares internacionales de gobierno corporativo plantea una cuestión central para el derecho de la responsabilidad: qué función pueden cumplir ISO, OCDE, COSO, IIA o un código comparado como King V cuando un tribunal, un regulador o un perito debe valorar la conducta de un director.
La respuesta exige distinguir dos capas. El estándar jurídico de diligencia proviene de fuentes reconocidas por el ordenamiento —ley, reglamento, estatutos y demás reglas aplicables—. Los estándares de gobernanza describen principios, arquitecturas y prácticas técnicamente reconocidas, cuya fuerza depende de su naturaleza, de su recepción regulatoria y, en algunos casos, de la decisión voluntaria de la propia entidad de adoptarlos.
La diferencia suele expresarse mediante las categorías hard law y soft law. La primera obtiene obligatoriedad de una fuente normativa; la segunda opera mediante orientación, autorregulación, disciplina de mercado, adhesión voluntaria o mecanismos de comply or explain. La frontera puede modificarse cuando una práctica voluntaria es incorporada por regulación, contrato, política interna obligatoria o una declaración pública capaz de producir consecuencias jurídicas. Por ello, el análisis debe identificar qué fuente obliga, a quién, respecto de qué conducta y con qué consecuencia.
ISO 37000:2021 ofrece principios y orientaciones de gobernanza dirigidos a organizaciones y, especialmente, a sus órganos de gobierno. La versión definitiva, confirmada por ISO en 2026, articula propósito, generación de valor, estrategia, supervisión, accountability, datos, decisiones, riesgo y viabilidad. [14, resumen oficial, s. p.] Su contribución a este análisis es arquitectónica: permite preguntar si existían roles claros, información, supervisión, mecanismos de rendición de cuentas y gobierno del riesgo.
ISO 37004:2023 desplaza la observación desde los principios hacia la madurez. Propone evaluar condiciones y prácticas de gobernanza mediante un modelo que considera contexto, comportamiento del órgano, efectividad, medición y mejora. [15, pp. 5–9 y 13–22] Su utilidad consiste en desplazar la atención desde la existencia formal hacia la capacidad real de las estructuras: un comité puede existir y funcionar de manera ritual; un sistema de riesgos puede estar documentado y no influir en ninguna decisión; una matriz de delegación puede estar aprobada y ser desconocida por quienes deben usarla.
ISO 37005:2024 se ocupa del desarrollo y uso de indicadores de gobernanza. Orienta al órgano de gobierno en el uso de indicadores para mejorar la información utilizada al evaluar y decidir, y aclara que no prescribe indicadores universales de «gobernanza efectiva». [16, resumen oficial, s. p.] Ese alcance obliga a interpretar los indicadores como insumos para el juicio: medir asistencia a sesiones, acuerdos ejecutados, denuncias abiertas o desviaciones presupuestarias no prueba, por sí solo, la calidad del gobierno. Los indicadores ayudan a ver; el juicio sobre aquello que muestran sigue perteneciendo al órgano.
Los Principios de Gobierno Corporativo de la OCDE y del G20 2023 constituyen la referencia internacional más influyente del conjunto examinado. Su capítulo sobre responsabilidades del consejo vincula actuación informada, buena fe, diligencia, supervisión de la administración, gestión de conflictos, sistemas de riesgo, controles, cumplimiento y calidad de la información. [11, pp. 41–50] La revisión de 2023 agregó un capítulo específico sobre sostenibilidad y resiliencia, reforzando el horizonte temporal de la gobernanza. [11, pp. 53–61] En nuestro ordenamiento, su valor es comparado y orientador, aunque la regulación local comienza a recibir explícitamente algunas de sus categorías.
COSO ERM 2017 aborda la integración entre riesgo, estrategia y desempeño y proporciona un lenguaje para observar apetito de riesgo, tolerancias, respuestas, revisión e información. [12, pp. 15–28, 55–72 y 103–115] Su función es técnica y organizacional, no la definición autónoma de un estándar de responsabilidad de directores. COSO 2026 se aproxima todavía más al órgano de gobierno: sus doce principios abarcan estructura, accountability, composición y efectividad del directorio, propósito, cultura, estrategia, tecnología y datos, partes interesadas, liderazgo ejecutivo, riesgo y control interno. [13, pp. 9–40] La publicación declara expresamente que sus principios son direccionales e ilustrativos y que complementan la legislación, la regulación y otros estándares. [13, pp. 6–7]
El Three Lines Model del Institute of Internal Auditors, actualizado mediante un Statement of Position de julio de 2026, permite ordenar quién gestiona, quién apoya y cuestiona y quién entrega aseguramiento independiente. [17, pp. 3–20] El modelo resulta especialmente útil para reconstruir la procedencia de la información que recibe el directorio: la primera línea conoce la operación porque la ejecuta; la segunda incorpora especialización y monitorización; y auditoría interna aporta una perspectiva independiente. La distribución de funciones mantiene visibles tanto la responsabilidad de la gestión como la supervisión que corresponde al órgano de gobierno.
King V, vigente en Sudáfrica para ejercicios iniciados desde 2026, aporta una cautela metodológica relevante. Distingue resultados de gobernanza, principios y prácticas recomendadas y conecta estas últimas con resultados de cultura ética, desempeño y creación de valor, conformidad y control prudente, y legitimidad. [18, pp. 2–6] La calidad del gobierno depende de cómo esas prácticas funcionan dentro del contexto de la organización y contribuyen al resultado que pretenden alcanzar. En nuestro ordenamiento, King V opera como referencia comparada y carece de fuerza normativa directa; su interés está en la distinción entre forma y efectividad.
De este recorrido se sigue una proposición prudente: los estándares voluntarios pueden aportar evidencia contextual acerca de estructuras, información y procesos técnicamente reconocidos, pero su incumplimiento requiere una mediación normativa antes de producir consecuencias en el plano de la responsabilidad civil. Convertirlos automáticamente en una lex artis del director alteraría su carácter voluntario, podría desconocer la proporcionalidad que muchos de ellos exigen y permitiría que un organismo técnico modificara indirectamente el estándar fijado por el legislador. La responsabilidad debe reconducirse al deber aplicable, a la infracción, al daño y a la causalidad.
En nuestro ordenamiento, la frontera entre estándar voluntario y regulación puede adquirir una configuración más compleja. La NCG N.º 519, de 28 de octubre de 2024, modificó la regulación de la Memoria Anual Integrada e incorporó, entre otras materias, la exigencia de declarar si la entidad ha adoptado prácticas de gobierno corporativo provenientes de un estándar o código nacional o extranjero, identificarlo, indicar si existe adhesión formal y señalar los principios o prácticas que no adopta y las razones de ello. La norma menciona como ejemplos los Principios OCDE y modelos del tipo comply or explain. [20, p. 2] La obligación jurídica reside en la divulgación exigida por la CMF; la adopción declarada del estándar debe analizarse separadamente respecto de la fuerza jurídica de cada una de sus recomendaciones.
La precisión temporal modifica el alcance de esta referencia regulatoria. La NCG N.º 572, de 27 de julio de 2026, modificó la entrada en vigencia de la sección III de la NCG N.º 519, desplazándola al 31 de diciembre de 2027 y haciendo aplicables esas modificaciones a las memorias anuales correspondientes al ejercicio 2027. [21, p. 1] La NCG N.º 572 no derogó la NCG N.º 519 ni postergó todas sus disposiciones. La referencia al calendario debe conservar esa delimitación.
En el Corporate Governance Factbook 2025: Chile se confirma la densificación progresiva del marco local de divulgación y gobierno corporativo y registra, con información regulatoria referida principalmente al 31 de diciembre de 2024 y desarrollos hasta junio de 2025, las NCG N.os 461 y 519 dentro de la evolución reciente chilena. [22, pp. 1–7]
La recepción regulatoria modifica el peso jurídico de un estándar sin borrar la diferencia de fuentes. Cuando una entidad declara públicamente que adopta un código, incorpora sus principios a políticas internas o construye procesos sobre un marco reconocido, ese dato puede ser relevante para comprender la arquitectura que ella misma decidió utilizar. La atribución de responsabilidad civil exige todavía identificar el deber jurídicamente exigible, su infracción, el daño y la relación causal. Gobernanza y responsabilidad se relacionan a través de ese análisis, pero conservan categorías propias.
Un test analítico para cuando una decisión sale mal
Los elementos desarrollados permiten ordenar el análisis retrospectivo mediante un test que funciona como síntesis metodológica del argumento anterior.
El test constituye una propuesta metodológica de este artículo. Su función es mantener separadas las preguntas que median entre la decisión y el daño y evitar que la gravedad del resultado absorba el análisis de competencia, finalidad, información, riesgo, deliberación, supervisión y causalidad. No pretende establecer una regla jurisprudencial, una presunción legal, una business judgment rule codificada ni un safe harbour.
- Competencia. Debe establecerse quién estaba jurídicamente llamado a decidir: directorio, junta, administración ejecutiva, comité u otra instancia. En una sociedad anónima, el artículo 40 entrega al directorio la administración y representación dentro del marco legal y estatutario y permite determinadas delegaciones. [2, art. 40] El análisis distingue así la gestión operacional de aquello que debía decidir o supervisar el órgano.
- Finalidad. La potestad debe haberse ejercido para el propósito para el cual fue conferida y en atención al interés social aplicable. Una decisión puede estar técnicamente informada y, sin embargo, encontrarse afectada por un propósito impropio. Esta pregunta conecta el deber de cuidado con el de lealtad sin reducir uno al otro. [5, pp. 8–14]
- Independencia. Deben identificarse conflictos personales, económicos o relacionales, su revelación y el procedimiento utilizado para g1. Competencia. Debe establecerse quién estaba jurídicamente llamado a decidir: directorio, junta, administración ejecutiva, comité u otra instancia. En una sociedad anónima, el artículo 40 entrega al directorio la administración y representación dentro del marco legal y estatutario y permite determinadas delegaciones. [2, art. 40] El análisis distingue así la gestión operacional de aquello que debía decidir o supervisar el órgano.
- Finalidad. La potestad debe haberse ejercido para el propósito para el cual fue conferida y en atención al interés social aplestionarlos. En las sociedades anónimas las reglas sobre interés de los directores y operaciones con partes relacionadas ofrecen un marco positivo específico. [2, arts. 42, 44 y 146–149] La independencia se expresa en la capacidad para ejercer juicio sin que un interés incompatible capture la decisión.
- Información. El análisis pregunta qué antecedentes tuvo el directorio, cuándo los recibió, qué faltaba y si la ausencia era razonablemente perceptible. El artículo 39 reconoce un derecho individual de información y el Reglamento exige su ejercicio dentro de una participación diligente. [2, art. 39] [3, art. 78] La evaluación debe atender a la suficiencia, relevancia, fiabilidad y oportunidad de los antecedentes, y no únicamente a su volumen.
- Riesgo. Deben reconstruirse los riesgos materiales razonablemente previsibles en ese momento, su evaluación, controles y exposición residual. COSO puede proporcionar categorías de análisis; la obligación jurídica debe derivarse de las fuentes aplicables al caso. [12, pp. 55–72]
- Deliberación. Interesa si los antecedentes fueron efectivamente considerados, qué supuestos se sometieron a contraste y qué alternativas reales se discutieron. La sesión constituye el marco formal de la deliberación; su suficiencia depende del examen material de los antecedentes y supuestos relevantes. El examen debe ser proporcional a la materialidad y complejidad de la decisión.
- Asesoramiento. Cuando la materia razonablemente exigía conocimiento especializado, debe examinarse si se recurrió a él, bajo qué mandato, con qué información y con qué independencia. La asesoría puede ampliar la base informativa; la decisión continúa correspondiendo al órgano competente.
- Decisión. La pregunta central es si la alternativa escogida se encontraba dentro del rango de opciones que podían razonablemente adoptarse con la información disponible en ese momento. La doctrina chilena reciente ha defendido una recepción funcional de la business judgment rule precisamente para evitar que el juez sustituya retrospectivamente el juicio empresarial utilizando el resultado como medida de diligencia; esa construcción continúa siendo doctrinal y debe aplicarse con las reservas señaladas. [4, pp. 78–83] [7, pp. 5–9]
- Supervisión. Debe determinarse si la naturaleza de la decisión exigía seguimiento posterior, qué hitos o indicadores se establecieron y qué información recibió el órgano sobre la ejecución. La supervisión mantiene visible el riesgo sin trasladar al directorio la gestión ejecutiva y permite intervenir cuando cambian los supuestos.
- Reacción. La aparición de una denuncia, una desviación persistente, un hallazgo de auditoría o un incumplimiento relevante puede alterar aquello que resulta razonable hacer. FASA y La Polar muestran que el deber de cuidado puede proyectarse con particular intensidad sobre la pasividad frente a información que justifica indagar o profundizar la supervisión. [4, pp. 83–90] [6, pp. 229–236]
- Trazabilidad. Debe ser posible reconstruir de manera fiable los antecedentes contemporáneos, la deliberación, el acuerdo, las oposiciones, las condiciones y el seguimiento. El artículo 48 atribuye relevancia específica al acta y a la oposición del director que desea salvar su responsabilidad respecto de un acto o acuerdo. [2, art. 48] La evidencia documental debe corresponder al proceso efectivamente desarrollado y permitir su corroboración posterior.
- Daño y causalidad. Incluso acreditada una infracción, la responsabilidad civil exige identificar el perjuicio jurídicamente indemnizable y la conexión causal con la conducta imputada. El artículo 41 vincula la responsabilidad solidaria a los perjuicios causados por actuaciones dolosas o culpables y el artículo 133 vuelve a exigir daño derivado de la infracción que contempla. [2, arts. 41 y 133] La conexión entre una deficiencia de gobernanza y el daño requiere, por tanto, una regla de imputación jurídicamente aplicable.
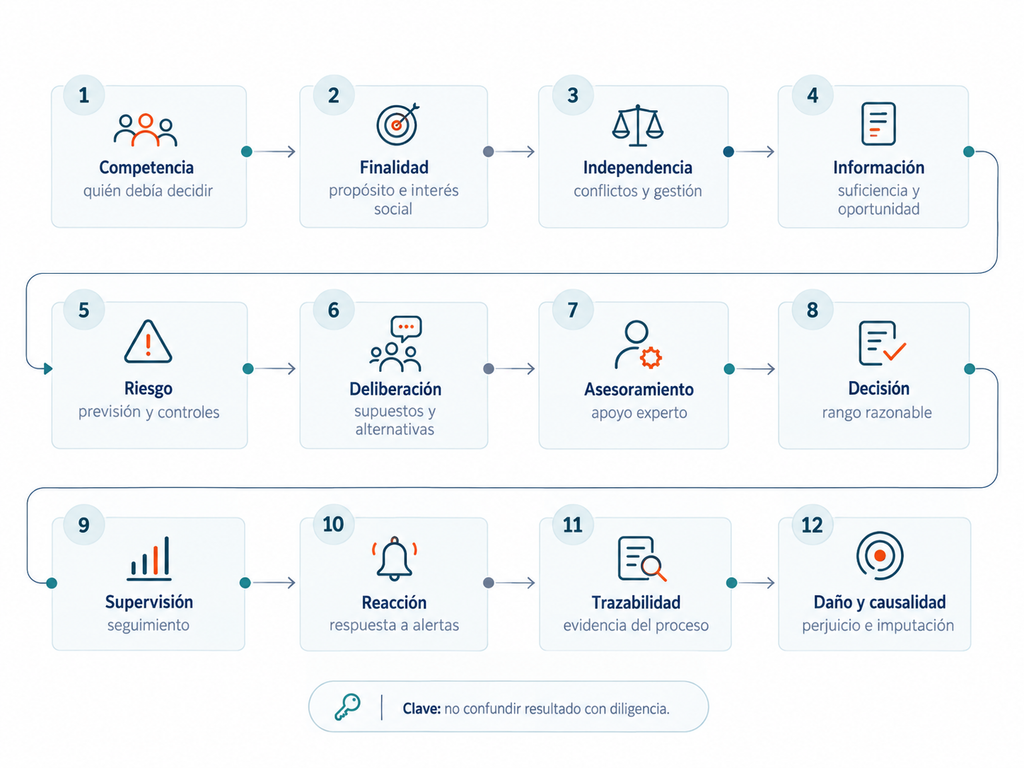
El test puede representarse como una cadena de reconstrucción: competencia → finalidad → independencia → información → riesgo → deliberación → asesoramiento → decisión → supervisión → reacción → trazabilidad → daño y causalidad. Sus elementos ordenan el problema y hacen visible la secuencia de análisis, pero cada conclusión de responsabilidad debe seguir fundándose en el estatuto jurídico aplicable al caso.
Conclusiones: el derecho no exige acertar
El argumento regresa, finalmente, al punto de partida del artículo 44 del Código Civil.
Bello definió la culpa mediante modelos comparativos de conducta: el cuidado que emplea quien administra negocios propios y la intensidad de diligencia correspondiente según la regla aplicable. [1, art. 44] La Ley N.º 18.046 recogió para los directores de sociedades anónimas la fórmula de la culpa leve: el cuidado y diligencia que los hombres emplean ordinariamente en sus propios negocios. [2, art. 41] Desde esa premisa, el juicio de responsabilidad se construye sobre la conducta y las circunstancias de la decisión, y no sobre la mera constatación posterior de su resultado.
La actividad empresarial se desarrolla bajo incertidumbre y asume riesgos para crear valor. Una inversión puede perderse, una adquisición puede fracasar, una tecnología puede ser superada y una contingencia prevista puede materializarse pese a una preparación razonable. La responsabilidad civil exige identificar un deber jurídicamente exigible, una conducta culpable que se aparte de él, un daño indemnizable y una relación causal que permita imputar ese daño a la infracción. [2, arts. 41, 45, 46, 133 y 133 bis]
COSO ERM formula desde la gestión la misma realidad: estrategia y desempeño se desarrollan bajo incertidumbre y las decisiones pueden crear, preservar, erosionar o realizar valor. [12, pp. 15–28] El derecho societario necesita distinguir la asunción razonable de riesgos de una gestión negligente, porque esa distinción preserva el espacio de juicio empresarial y, al mismo tiempo, permite imputar responsabilidad cuando la conducta se aparta del estándar exigible.
La diligencia se observa en conductas y procesos concretos: la información que el director procuró, los riesgos que consideró, los conflictos que gestionó, el asesoramiento que obtuvo, la deliberación en la que participó, el seguimiento que exigió y la reacción que adoptó cuando surgieron nuevos antecedentes. Estos elementos no convierten el deber de cuidado en un procedimiento formalista ni inmunizan una decisión por el solo hecho de documentarla; permiten reconstruir si el juicio fue ejercido conforme al estándar aplicable. El resultado puede justificar la investigación, pero la conclusión depende de esa reconstrucción.
La doctrina y la experiencia sancionatoria muestran que el área más sensible puede encontrarse fuera del instante de votar. FASA y La Polar desplazan la atención hacia el deber de estar atento, el ejercicio efectivo del derecho de información, el seguimiento de la administración y la reacción frente a señales que justifican indagaciones adicionales. [4, pp. 80–90] [6, pp. 227–238] Por ello, el juicio personal del director necesita una organización capaz de producir y escalar la información sobre la cual ese juicio debe ejercerse.
El director diligente necesita, en ese sentido, una organización diligente. La expresión describe una construcción analítica: una sociedad compleja debe institucionalizar capacidades que una persona natural puede ejercer de manera directa —memoria mediante registros; atención mediante monitorización; juicio mediante deliberación; prudencia mediante gestión de riesgos; comprobación mediante controles y aseguramiento; y reacción mediante sistemas de escalamiento—. ISO 37000, COSO, OCDE, IIA y King V permiten describir esas capacidades, aunque la fuente jurídica del deber continúe radicada en el ordenamiento aplicable. [14, resumen oficial, s. p.] [13, pp. 6–7 y 9–40] [11, pp. 41–61] [17, pp. 3–20] [18, pp. 2–6]
La analogía sísmica permite comprender por qué esa infraestructura debe existir antes de la crisis. En nuestro país, la resistencia de una estructura se diseña atendiendo a riesgos que pueden permanecer largos períodos sin materializarse: se utilizan estándares, se distribuyen cargas, se incorporan redundancias y se preparan respuestas porque la fecha del próximo evento es desconocida.
En el gobierno corporativo ocurre algo semejante: años sin fraude, crisis de liquidez, ataque tecnológico o falla operacional severa no bastan para evaluar la suficiencia de la arquitectura; esa evaluación depende de cómo la organización ha diseñado y probado sus capacidades de respuesta.
El diseño preventivo tampoco elimina el daño. COSO 2026 advierte que incluso una gobernanza sólida permanece expuesta al juicio humano, al error, a acontecimientos externos, a conducta indebida y a la elusión de procesos. [13, pp. 6–7] El buen gobierno aumenta la capacidad de decidir, detectar, responder y aprender dentro de esos límites.
De allí se sigue una consecuencia probatoria y jurídica. La gobernanza vuelve observable quién debía decidir, qué información existía, qué riesgo se identificó, qué alerta escaló, qué asesoramiento se obtuvo, cómo se gestionó un conflicto, qué resolvió el órgano, qué seguimiento dispuso y cómo reaccionó cuando cambió el escenario. Esa evidencia puede acreditar diligencia o revelar una infracción; su función consiste precisamente en permitir reconstruir el proceso sin prejuzgarlo a partir del resultado.
La responsabilidad aparece cuando el daño puede reconducirse jurídicamente al incumplimiento de un deber exigible. El estándar técnico aporta contexto, la arquitectura organizacional aporta evidencia y la conducta concreta permite valorar la culpa; daño y causalidad completan, en su caso, la imputación. Mantener separadas estas categorías evita que una deficiencia de gobernanza se transforme automáticamente en responsabilidad civil y permite utilizar la evidencia institucional con mayor precisión.
El directorio protege a la empresa; la empresa protege a su directorio.
La primera proposición expresa un deber de gobierno y supervisión. La segunda expresa una condición institucional: la organización debe producir información, controles, escalamiento, asesoramiento y aseguramiento que hagan materialmente posible el ejercicio diligente de ese deber. La reciprocidad no distribuye ni diluye responsabilidad; hace operativa la relación entre deber jurídico y capacidad organizacional.
Cuando una decisión sale mal, el análisis jurídicamente relevante consiste en reconstruir qué podía razonablemente conocer y hacer quien debía gobernar antes de conocer el desenlace. El derecho no exige adivinar el futuro: exige ejercer diligentemente la función de gobierno con la información, los riesgos y las capacidades disponibles antes de que ese futuro se convierta en evidencia.
Referencias
Sistema numérico conforme a ISO 690. El número de cada referencia enlaza con su primera cita en el texto; las citas enlazan con la fuente pública o DOI cuando existe.
[1] CHILE. Código Civil [en línea]. Santiago: Biblioteca del Congreso Nacional, LeyChile, texto actualizado. Especialmente arts. 44 y 1547. [consulta: 29 septiembre 2026]. Disponible en: https://www.bcn.cl/leychile/navegar?idNorma=172986
[2] CHILE. Ley N.º 18.046, sobre Sociedades Anónimas [en línea]. Diario Oficial, 22 octubre 1981; texto actualizado. Santiago: Biblioteca del Congreso Nacional , LeyChile. [consulta: 29 septiembre 2026]. Disponible en: https://www.bcn.cl/leychile/navegar?idNorma=29473
[3] Ministerio de Hacienda – Chile . Decreto N.º 702, de 27 mayo 2011, que aprueba nuevo Reglamento de Sociedades Anónimas [en línea]. Diario Oficial, 6 julio 2012; texto actualizado. Santiago: Biblioteca del Congreso Nacional , LeyChile. Disponible en: https://www.bcn.cl/leychile/navegar?idNorma=1041586
[4] Osvaldo Lagos Villarreal; Javier Wilenmann. Los deberes de cuidado de directores y ejecutivos de sociedades anónimas en Chile y su enforcement. Revista de Derecho (Valdivia) [en línea]. 2025, vol. 38, n.º 1, pp. 75–94. DOI 10.4067/S0718-09502025000100075. Disponible en: https://doi.org/10.4067/S0718-09502025000100075
[5] MARIA FERNANDA VASQUEZ PALMA. Propuesta de reconstrucción dogmática del sistema de responsabilidad civil de los administradores de sociedades anónimas en Chile a la luz del buen gobierno corporativo. Vniversitas [en línea]. 2022, vol. 71, pp. 1–23. DOI 10.11144/Javeriana.vj71.prds. Disponible en: https://doi.org/10.11144/Javeriana.vj71.prds
[6] Jose Antonio Gaspar. Deber de diligencia y cuidado de los directores de sociedades anónimas. Caso La Polar. Superintendencia de Valores y Seguros, resoluciones exentas N.os 073–082, todas de 9 de marzo de 2012. Revista Chilena de Derecho Privado [en línea]. 2012, n.º 19, pp. 227–238. DOI 10.32995/S0718-80722012204. Disponible en: https://doi.org/10.32995/S0718-80722012204
[7] Enrique Alcalde Rodríguez. El deber de cuidado de los directores y la aplicabilidad de la regla del juicio de negocios en Chile. Revista de Derecho Aplicado LLM UC [en línea]. 2025, n.º 16, pp. 1–46. DOI 10.7764/rda.16.96356. Disponible en: https://doi.org/10.7764/rda.16.96356
[8] CHILE. Código de Comercio [en línea]. Santiago: Biblioteca del Congreso Nacional, LeyChile, texto actualizado. Especialmente arts. 424–430, sobre sociedades por acciones. Disponible en: https://www.bcn.cl/leychile/navegar?idNorma=1974
[9] CHILE. Ley N.º 3.918, sobre sociedades de responsabilidad limitada [en línea]. Santiago: Biblioteca del Congreso Nacional, LeyChile, texto actualizado. Disponible en: https://www.bcn.cl/leychile/navegar?idNorma=24349
[10] CHILE. Ley N.º 19.857, autoriza el establecimiento de empresas individuales de responsabilidad limitada [en línea]. Diario Oficial, 11 febrero 2003; texto actualizado. Santiago: Biblioteca del Congreso Nacional, LeyChile. Disponible en: https://www.bcn.cl/leychile/navegar?idNorma=207588
[11] OECD – OCDE. Principios de Gobierno Corporativo de la OCDE y del G20 2023 [en línea]. París: OECD Publishing, 2024. 64 p. DOI 10.1787/fb38c737-es. Disponible en: https://doi.org/10.1787/fb38c737-es
[12] COSO (Committee of Sponsoring Organizations of the Treadway Commission). Enterprise Risk Management—Integrating with Strategy and Performance. Executive Summary and Framework. Durham, NC: COSO, 2017. 120 p. [en línea]. Disponible en: https://www.coso.org/guidance-erm
[13] COSO (Committee of Sponsoring Organizations of the Treadway Commission). Corporate Governance: Guiding Principles for Board Oversight [en línea]. Nueva York: COSO, 31 marzo 2026. Desarrollado con PwC. 44 p. Disponible en: https://www.coso.org/corporate-governance-guiding-principles
[14] ISO – International Organization for Standardization. ISO 37000:2021. Governance of organizations—Guidance [en línea]. 1.ª ed. Ginebra: ISO, septiembre 2021. 36 p. Versión confirmada por ISO en 2026. Disponible en: https://www.iso.org/standard/65036.html
[15] ISO – International Organization for Standardization. ISO 37004:2023. Governance of organizations—Governance maturity model—Guidance. 1.ª ed. Ginebra: ISO, noviembre 2023. 22 p. [en línea, ficha oficial]. Disponible en: https://www.iso.org/standard/65037.html
[16] ISO – International Organization for Standardization. ISO 37005:2024. Governance of organizations—Developing indicators for effective governance [en línea]. 1.ª ed. Ginebra: ISO, julio 2024. 18 p. Disponible en: https://www.iso.org/standard/65038.html
[17] The Institute of Internal Auditors (IIA). Three Lines Model: Assurance and Advice in Support of Effective Governance. Statement of Position [en línea]. Lake Mary, Florida: The IIA, 8 julio 2026. 26 p. Disponible en: https://www.theiia.org/globalassets/site/resources/statements-of-position/tlm_assurance_advice_support_effective_gov_en.pdf
[18] Institute of Directors In South Africa (IoDSA). King V Code on Corporate Governance for South Africa 2025 [en línea]. Johannesburgo: IoDSA, 2025. 34 p. Aplicable a ejercicios iniciados desde el 1 enero 2026. Disponible en: https://www.iodsa.co.za/page/king-v
[19] Comisión para el Mercado Financiero (CMF). Norma de Carácter General N.º 461: modifica la estructura y contenido de la memoria anual de los emisores de valores y modifica y deroga normas que indica [en línea]. Santiago, 12 noviembre 2021. Resolución Exenta N.º 6504 y antecedentes regulatorios. Disponible en: https://www.cmfchile.cl/portal/normativa/624/w4-article-106836.html
[20] Comisión para el Mercado Financiero (CMF). Norma de Carácter General N.º 519: modifica Normas de Carácter General N.os 30 y 461, referidas a la Memoria Anual Integrada [en línea]. Santiago, 28 octubre 2024. 6 p. Disponible en: https://www.cmfchile.cl/normativa/ncg_519_2024.pdf
[21] Comisión para el Mercado Financiero (CMF). Norma de Carácter General N.º 572: modifica Norma de Carácter General N.º 519 de 2024 referida a la Memoria Anual Integrada. Santiago, 27 julio 2026. 1 p. Disponible en: https://www.cmfchile.cl/normativa/ncg_572_2026.pdf
[22] OECD – OCDE. Libro de datos sobre gobierno corporativo de la OCDE 2025: Chile [en línea]. París: OECD Publishing, 2025. Nota de país, 9 p. Disponible en: https://www.oecd.org/content/dam/oecd/es/publications/reports/2025/09/oecd-corporate-governance-factbook-2025-country-notes_e5150ab3/chile_4871868e/49cbb5d4-es.pdf
[23] CHILE. Ley N.º 20.393, establece la responsabilidad penal de las personas jurídicas en los delitos que indica [en línea]. Diario Oficial, 2 diciembre 2009; texto actualizado, incluidas las modificaciones de la Ley N.º 21.595. Santiago: Biblioteca del Congreso Nacional, LeyChile. Disponible en: https://www.bcn.cl/leychile/navegar?idNorma=1008668
[24] CHILE. Ley N.º 21.595, sistematiza los delitos económicos y atentados contra el medio ambiente, modifica diversos cuerpos legales y adecúa las penas aplicables [en línea]. Diario Oficial, 17 agosto 2023. Santiago: Biblioteca del Congreso Nacional, LeyChile. Disponible en: https://www.bcn.cl/leychile/navegar?idNorma=1195119
[25] DEMOTT, Deborah A. Whistleblowers: Implications for Corporate Governance. Washington University Law Review [en línea]. 2021, vol. 98, n.º 6, pp. 1645–1668. Disponible en: https://journals.library.wustl.edu/lawreview/article/id/4407/
[26] John Armour; Brandon Garrett; Jeffrey Gordon. Board Compliance. Minnesota Law Review [en línea]. 2020, vol. 104, n.º 3, pp. 1191–1273. Disponible en: https://scholarship.law.umn.edu/mlr/3248/
[27] Angela Toso. El oficial de cumplimiento en el marco de un modelo integrado de compliance en las sociedades anónimas. Revista de Derecho (Coquimbo) [en línea]. 2021, vol. 28, art. e7. DOI 10.22199/issn.0718-9753-2021-0007. Disponible en: https://doi.org/10.22199/issn.0718-9753-2021-0007